

 Mulai
 Integrasi / SDK
 Verifikasi Pengguna
 Verifikasi Bisnis
 Pemantauan Transaksi
 Log Perubahan
Gambaran Umum
Analisis Perangkat & IP menghasilkan tag peringatan padaip_analyses[].warnings[] setiap kali mendeteksi perilaku perangkat, jaringan, atau lokasi yang mencurigakan. Sembilan tag memiliki tindakan yang dapat dikonfigurasi (Tolak / Tinjau / Tidak ada tindakan) per node alur kerja; dua tag daftar blokir selalu menerapkan Declined, dan dua tag daftar izin selalu bersifat informasional. log_type dari setiap peringatan mencerminkan tindakan yang berlaku: error (Tolak), warning (Tinjau), atau information (Tidak ada tindakan). Setiap risiko dipicu paling banyak satu kali per sesi.
Setiap risiko di bawah ini diverifikasi terhadap pipeline keputusan yang berjalan; peringatan menyertakan tag fitur LOCATION dan format objek peringatan standar.
Peringatan fingerprint perangkat sengaja dipisahkan menjadi sinyal pasti dan sinyal yang dipulihkan:
DUPLICATED_DEVICE_FINGERPRINTberarti identitas perangkat deterministik yang sama (match_sourcepersistent_idataulegacy_fp) digunakan kembali di seluruh sesi dengan nilaivendor_datayang berbeda.DEVICE_RECOVERED_HIGH_CONFIDENCEberarti pemulihan fingerprint v2 mencocokkan sesi dengan perangkat yang pernah terdeteksi setelah ID persisten berubah (penyimpanan dibersihkan, mode penyamaran, penginstalan ulang aplikasi). Peringatan ini hanya muncul ketika kecocokan melewati ambang batas kemiripan dengan tingkat keyakinan tinggi dan pemeriksaan wajib.
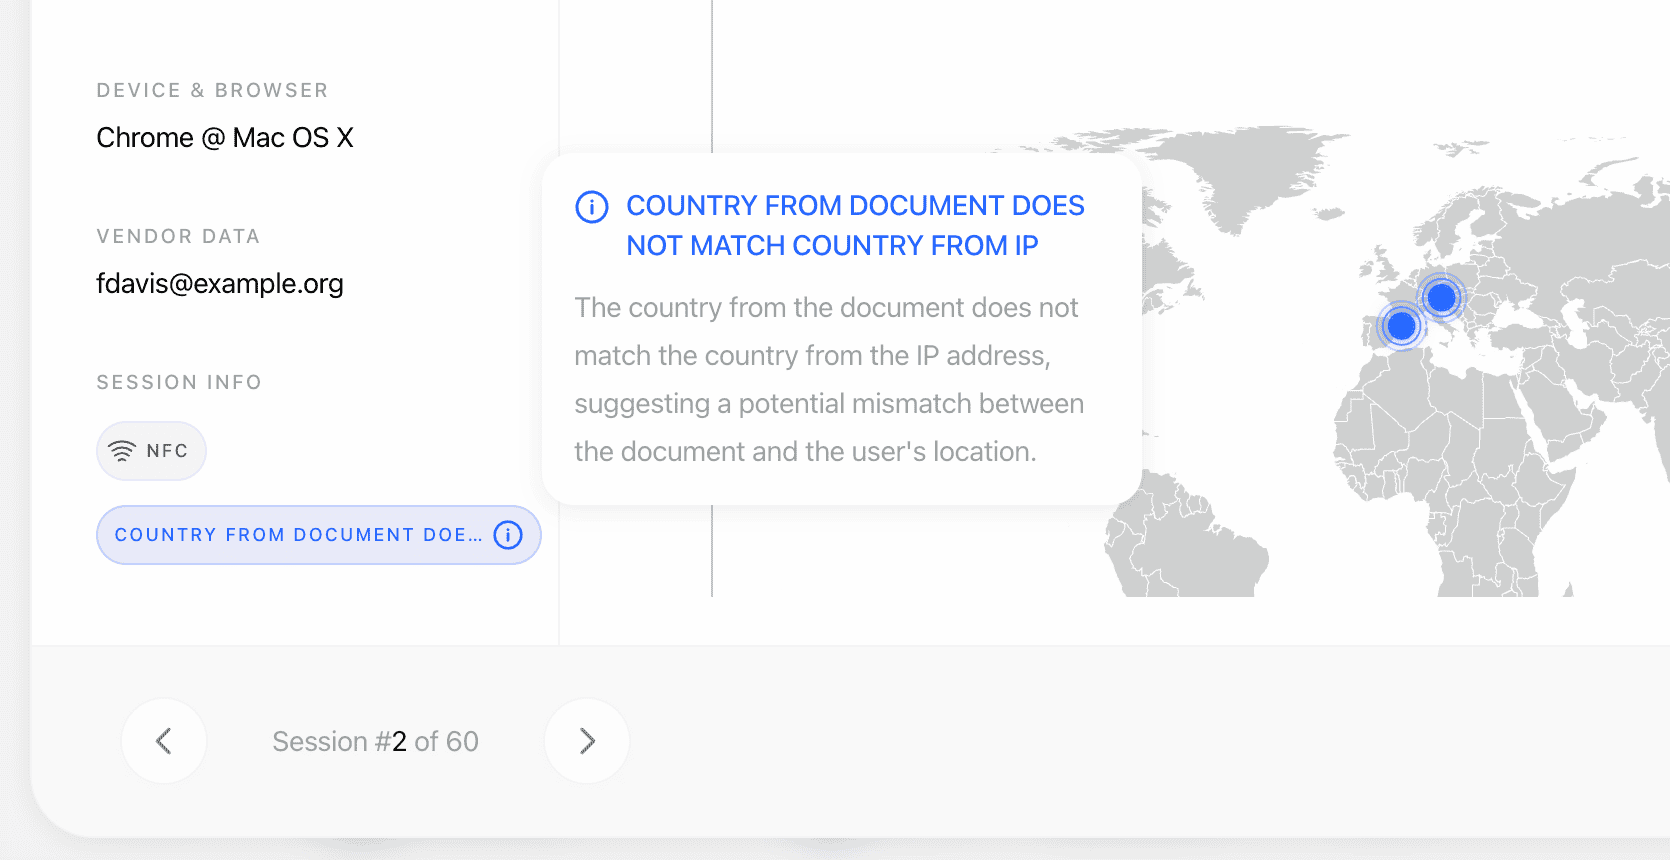
Peringatan yang dihasilkan
Ketika perangkat yang dipulihkan belum memiliki sesi terkait yang memenuhi syarat (sehingga tidak ada yang masuk ke
matches[]), DEVICE_RECOVERED_HIGH_CONFIDENCE tetap dipicu dengan bentuk fallback additional_data: recovery_match_device_uuid, recovery_match_similarity, recovery_match_band, recovery_gate_reason.
IP_LOCATION_NOT_ALLOWED dipicu ketika geofencing IP diaktifkan (is_ip_geofencing_enabled) dan IP sesi berlokasi di negara atau negara bagian/wilayah yang ditandai sebagai tidak diizinkan dalam ip_geofencing_by_country. additional_data memuat ip_country_code (ISO-3), ip_country, ip_state, dan restricted_by (country atau state). Entri negara bagian/wilayah menimpa pengaturan negara dan dicocokkan dengan nama wilayah penyedia IP tanpa membedakan huruf besar-kecil (misalnya "California"); negara yang tidak tercantum dalam konfigurasi diizinkan.
Integritas perangkat dan runtime
Sinyal yang dilaporkan oleh SDK native dan klien web yang mendeskripsikan status perangkat tempat verifikasi dijalankan. Sinyal ini digunakan untuk mendeteksi serangan injeksi: penyerang yang dapat melakukan root pada perangkat atau melakukan hook pada proses aplikasi dapat mengganti umpan kamera sebelum mencapai pemeriksaan biometrik. Masing-masing dapat dikonfigurasi per alur kerja dan default-nya adalah Tidak ada tindakan, sehingga mengaktifkan fitur ini tidak mengubah keputusan apa pun hingga Anda memilih untuk menggunakannya.Setiap probe dilakukan dengan upaya terbaik. Saat pemeriksaan tidak dapat dijalankan, sistem melaporkan tidak ditentukan alih-alih hasil yang tidak bermasalah, sehingga probe yang gagal tidak akan pernah menghasilkan positif palsu terhadap pengguna yang sah. Sinyal dilaporkan dari SDK native versi 4.4.0 ke atas; sesi dari SDK versi sebelumnya secara wajar tidak mengirimkan apa pun dan tidak akan pernah memunculkan
DEVICE_INTEGRITY_SIGNALS_MISSING.Pengaturan yang dapat dikonfigurasi
Kontrol alur kerja per node (juga dapat dikonfigurasi secara global pada pengaturan verifikasi aplikasi; setiap tindakan default-nya adalah Tidak ada tindakan kecuali dinyatakan lain):
Allowlist IP dan perangkat hanya menyembunyikan peringatan IP duplikat persis atau perangkat duplikat deterministik untuk nilai yang dimasukkan ke allowlist. Allowlist ini tidak menyembunyikan peringatan VPN/proksi, ketidakcocokan negara, ketidakcocokan IP yang diharapkan, perangkat yang dipulihkan, atau daftar blokir.
Peringatan perangkat yang dipulihkan berguna untuk mendeteksi sindikat penipuan yang merotasi akun dan sesi dari perangkat keras yang sama, tetapi Didit dirancang secara konservatif — sistem lebih memilih melewatkan beberapa pengguna duplikat daripada menggabungkan perangkat yang tidak terkait ketika buktinya tidak cukup kuat. Peluncuran yang disarankan: mulailah dengan Tinjau, pantau volumenya selama dua minggu, lalu perketat tindakan jika tingkat positif palsu Anda rendah.
Perangkat duplikat vs. perangkat yang dipulihkan
Perlakukan kedua peringatan ini secara berbeda — keduanya terpicu berdasarkan bukti yang berbeda:Kecocokan lintas sesi
Saat alamat IP yang sama, identitas perangkat persis yang sama, atau perangkat yang dipulihkan terdeteksi di berbagai sesi milik pengguna yang berbeda, Didit mencatatnya sebagaimatches[] pada ip_analyses[]. Sesi dikelompokkan berdasarkan vendor_data: sesi dengan vendor_data yang sama diperlakukan sebagai pengguna yang sama dan dikecualikan dari kecocokan. Tanpa vendor_data, setiap sesi diperlakukan sebagai pengguna unik dan semua potensi duplikat akan ditampilkan — kami sangat menyarankan untuk selalu menyertakan vendor_data guna mengurangi derau.
Setiap kecocokan mencakup:
session_id,session_number,vendor_data, danverification_datedari sesi yang cocok, ditambahstatussiklus hidup danapi_service-nya (nulluntuk sesi alur kerja);sourceselalu bernilaisessionmatch_type—ip_addressataudevice_fingerprintmatch_source—ip_address,persistent_id,legacy_fp, ataurecovered_highmatched_value— IP bersama, pengidentifikasi perangkat, atau (untuk kecocokan yang dipulihkan) UUID perangkat yang dipulihkanconfidence(0–1,1 - P(false positive)) danmatch_mode(deterministic/probabilistic/co_occurrence)device_info—device_brand,device_model,browser_family,os_family,platform,device_fingerprintlocation_info—ip_address,ip_country,ip_country_code,ip_state,ip_city,is_vpn_or_tor,is_data_center- Tambahan perangkat yang dipulihkan saat
match_sourcebernilairecovered_high:recovery_similarity,tls_ja4_corroborated,recovery_gate_reason
Contoh
VPN + ketidakcocokan negara (dikonfigurasikan ke Peninjauan)
Kecocokan dengan daftar blokir (memaksa penolakan)
Perangkat yang dipulihkan dengan keyakinan tinggi (dikonfigurasikan ke Peninjauan)
Terkait
- Laporan Analisis Perangkat & IP — bentuk respons lengkap dan semantik status
- Gambaran umum Analisis Perangkat & IP — hal yang diukur oleh setiap blok
- Model data — Analisis IP — skema kanonis
- Webhook —
status.updatedmemuat peringatan analisis IP