

 시작하기
 연동 / SDK
 사용자 인증
 기업 확인
 거래 모니터링
 변경 내역
개요
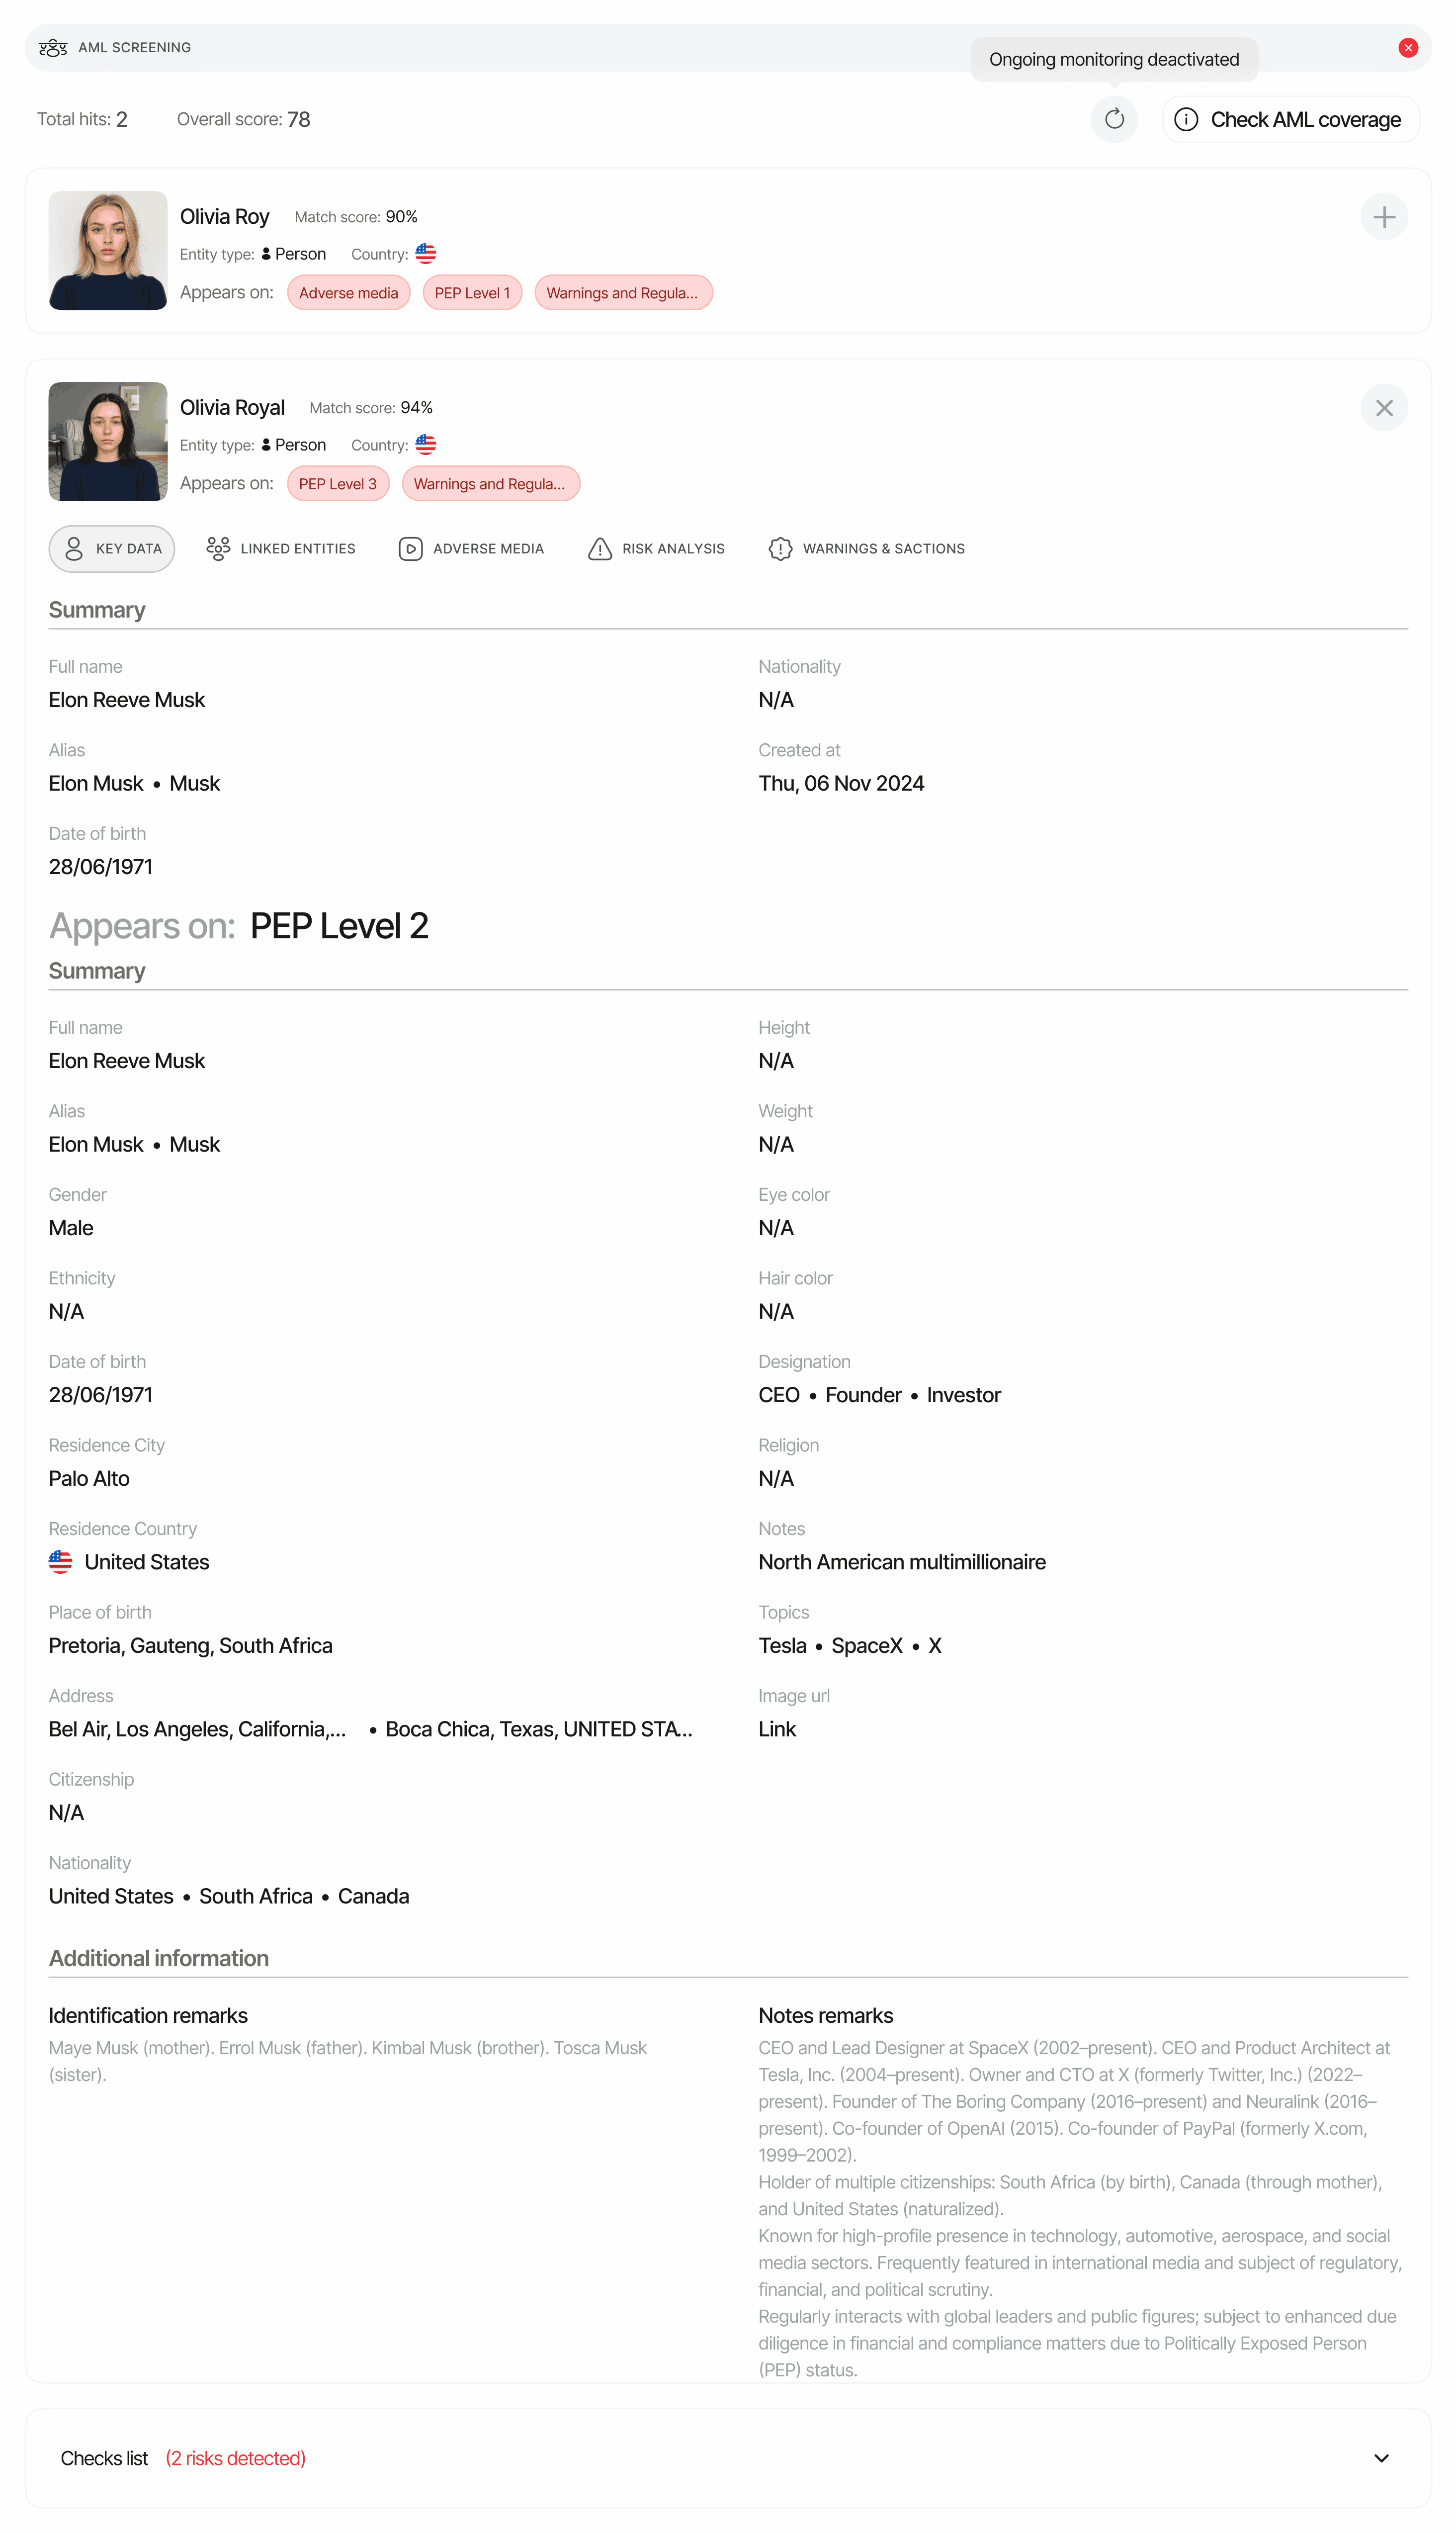
AML 스크리닝은 검증된 대상의 신원을 글로벌 제재, 정치적 주요 인물(PEP), 감시 목록 및 부정적 언론 보도 데이터셋과 대조합니다. 일치 항목마다 일치하는 엔티티, 일치가 발생한 데이터셋, 두 가지 점수(match_score(신원 신뢰도) 및 risk_score(엔티티 위험도)), 그리고 출처별 구조화된 세부 분석(pep_matches[], sanction_matches[], warning_matches[], adverse_media_matches[])을 반환합니다. 집계된 score는 False Positive로 표시되지 않은 일치 항목 중 가장 높은 risk_score입니다.
사용자(KYC) 세션, 기업(KYB) 세션 및 독립형 AML API의 AML 스크리닝에서 동일한 형태가 반환됩니다.
API 응답에서 표시되는 위치
세션 결정 endpoint에서 AML 스크리닝은 복수형 배열인aml_screenings[]로 반환됩니다. 각 항목은 워크플로 내의 1회 AML 실행에 해당합니다(두 번 실행되는 AML 검사는 서로 다른 node_id 값을 가진 두 개의 항목을 생성합니다).
하나의 판정이 아닌 세 가지 점수
status는 판정 결과이며, 이 판정의 근거가 된 숫자도 동일한 payload에 포함되어 있습니다. Approved / In Review / Declined만으로 분기하는 대신 자체적인 위험 등급 체계를 구축할 때(예: 재산 출처 또는 PEP 자체 신고와 같은 설문지 답변과 AML 위험을 결합할 때) 이 값들을 확인하십시오.
세 점수는 모두 AML 보고서가 전송되는 모든 위치에 존재합니다. 즉,
GET /v3/session/{sessionId}/decision/, 모든 webhook 버전의 status.updated 및 data.updated webhook에 포함된 decision 객체(V3의 aml_screenings[] 및 레거시 V2 / V1의 단수형 aml), 그리고 독립형 AML API에 포함됩니다. 플래그 지정/정상 라벨만 확인하는 컨슈머는 status(또는 일치 항목의 review_status)만 읽고 그 옆의 점수를 건너뛰는 것입니다. 콘솔에도 동일한 숫자가 표시됩니다. AML 섹션 헤더에는 집계된 위험 점수가 표시되며, 일치 항목 테이블의 각 행에는 일치 점수와 위험 점수가 표시되고 마우스를 올리면 세부 분석이 제공됩니다.
스키마
표준 스키마는 데이터 모델 레퍼런스의 AML 스크리닝을 참조하십시오. 최상위 필드는 다음과 같습니다.일치 항목별 필드
hits[]의 모든 항목에는 다음 필드가 포함됩니다(일부만 표시됨). 일치 소스 배열인 pep_matches[], sanction_matches[], warning_matches[], adverse_media_matches[]는 해당 일치 항목이 속한 데이터셋에 대해서만 채워집니다.
False Positive로 분류된 일치 항목(match_score가 일치 점수 임계값 미만으로 떨어졌거나 검토자가 표시했기 때문)은 감사 가능성을 위해 hits[]에 유지됩니다. 이러한 항목은 종합 score 계산에서만 제외됩니다.지속적인 모니터링
is_ongoing_monitoring_enabled가 true인 경우, Didit은 대상자를 지속적으로 재스크리닝하며 일치 항목이 추가, 제거 또는 변경될 때마다 AML 보고서를 다시 전송합니다. AML 상태를 변경하는 재스크리닝은 status.updated webhook을 트리거하고, 일치 항목 데이터만 변경하는 재스크리닝은 data.updated를 트리거합니다. 모니터링 기간은 last_aml_bill_date로부터 365일 동안 유지되며, next_ongoing_monitoring_bill_date는 다음 연간 갱신 결제일을 나타냅니다.
이러한 신호는 모두 변경 사항 기반이므로, 새로운 일치 항목 없이 수개월 동안 재스크리닝된 대상자는 해당 신호를 전혀 발생시키지 않습니다. last_ongoing_screening_at은 실행이 완료될 때마다 업데이트되는 유일한 필드이며, 스크리닝 이력 endpoint는 아무것도 변경되지 않은 실행을 포함하여 각 실행을 개별적으로 나열합니다. 전체 수명 주기는 지속적인 AML 모니터링을 참고하십시오.
상태 값
임계값은 워크플로 노드별로 구성할 수 있습니다. 자세한 내용은 AML 위험 점수를 참고하십시오. 사용자 지정 상태 규칙은
Declined > In Review > Approved 우선순위를 사용하여 도출된 상태와 결합됩니다. 검토자는 콘솔 또는 AML 상태 endpoint에서 AML 상태를 재정의할 수도 있습니다.
예시
Approved — 일치 항목 없음
In Review — PEP + 부정적 언론 보도 일치
아래의 모든 이름, URL 및 기사는 허구입니다.관련 항목
- AML 경고 — AML이 발생시킬 수 있는 모든 경고 코드
- AML 위험 점수 및 AML 일치 점수 — 두 점수가 계산되는 방식
- 지속적인 AML 모니터링 — 모니터링 이벤트 활성화 및 처리
- 감시 목록 데이터베이스 — 포함되는 데이터 세트
- 데이터 모델 — AML 스크리닝 — 표준 스키마
- webhook — AML이 세션 상태를 변경할 때
status.updated가 트리거되며, 일치 항목 검토 상태 변경 및 모니터링 데이터 갱신 시data.updated가 트리거됨