

 शुरू करें
 इंटीग्रेट करें / SDK
 उपयोगकर्ता सत्यापन
 व्यवसाय सत्यापन
 लेन-देन निगरानी
 चेंजलॉग
भूमिका और प्रसंस्करण स्थान
DPA, TOMs या अन्य अनुपालन अटेस्टेशन चाहिए? अपने Didit प्रतिनिधि से संपर्क करें।
प्रतिधारण नियंत्रण
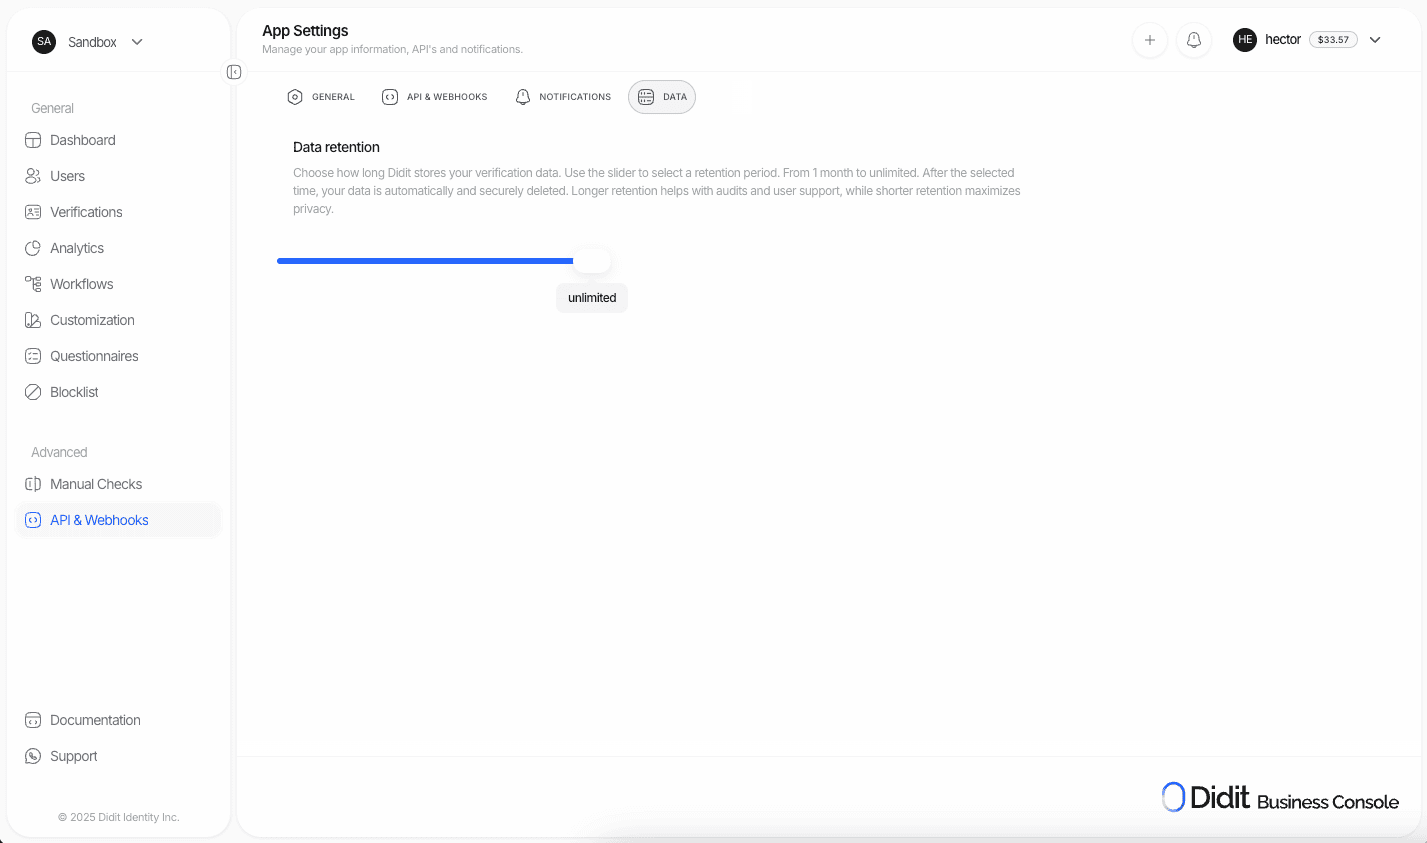
प्रतिधारण कॉन्फ़िगर करने के लिए Business Console → App Settings → Data retention पर जाएं।1
प्रतिधारण सेटिंग खोलें
Business Console → App Settings → Data retention पर जाएं।
2
प्रतिधारण नीति चुनें
1 महीना से 10 वर्ष तक की कोई अवधि चुनें। असीमित और कस्टम अवधि Enterprise पर उपलब्ध हैं।
नया एप्लिकेशन अपने प्लान में शामिल सबसे लंबी अवधि से शुरू होता है: Free पर 1 वर्ष, Growth पर 5 वर्ष, Scale पर 10 वर्ष और Enterprise पर असीमित।
3
सहेजें
नीति को सभी आगामी और मौजूदा सत्रों पर लागू करने के लिए सहेजें पर क्लिक करें।
मैन्युअल रूप से हटाना
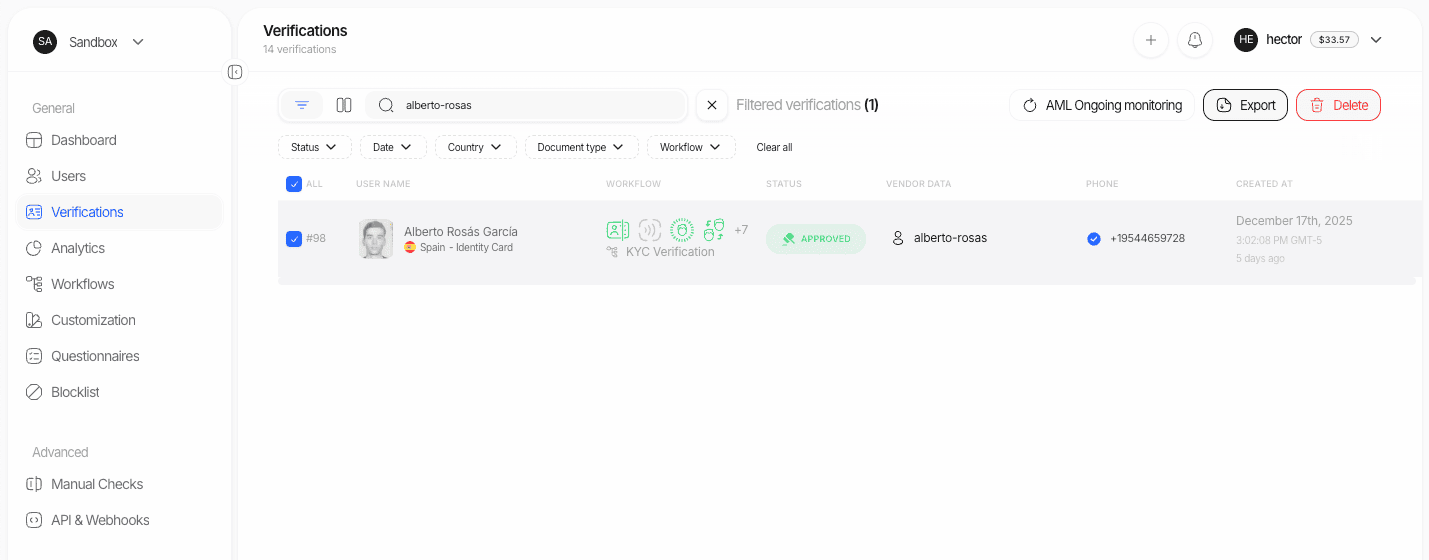
जब आपको किसी चीज़ को एक बार हटाने की ज़रूरत हो, तो Console से अलग-अलग सत्र हटाएं।- साइडबार में उपयोगकर्ता सत्यापन (या व्यवसाय सत्यापन) खोलें।
- लक्ष्य सत्र खोजें या उस पर फ़िल्टर लगाएं।
- ऊपर दाईं ओर स्थित हटाएं बटन पर क्लिक करें और पुष्टि करें।
प्रोग्रामेटिक रूप से हटाना
API के माध्यम से किसी भी समय सत्र हटाएं endpoint को कॉल करके सत्र हटाएं।
किसी डेटा विषय के डेटा मिटाने के अनुरोध के लिए बॉडी में
{"deletion_instruction": "privacy_erasure"} भेजें, ताकि उस व्यक्ति का कोई भी प्रतिधारित बायोमेट्रिक टेम्पलेट भी हटा दिया जाए।
बायोमेट्रिक टेम्पलेट प्रतिधारण
हर KYC सत्र में जिसमें लाइवनेस सेल्फ़ी होती है, एक फ़ेस एम्बेडिंग होती है, जिससे डुप्लिकेट पहचान और चेहरा खोज 1:N संभव होती है। डिफ़ॉल्ट रूप से यह एम्बेडिंग सत्र के साथ ही हटा दी जाती है, इसलिए जिस व्यक्ति का सत्र आपने हटाया है, वह बिना डुप्लिकेट के रूप में चिह्नित हुए फिर से सत्यापन कर सकता है। जिन वर्कफ़्लो में लाइवनेस चरण के लिए स्वचालित चेहरा खोज बंद है, वे कभी भी यह एम्बेडिंग संग्रहीत नहीं करते, इसलिए उनके सत्रों के लिए प्रतिधारण के लिए कुछ रखने को नहीं होता। अगर आप स्वीकृति के तुरंत बाद सत्र हटाते हैं, लेकिन फिर भी दोबारा साइन-अप पकड़ना चाहते हैं, तो बायोमेट्रिक-टेम्पलेट प्रतिधारण सक्षम करें। Didit तब सामान्य रूप से सत्र और उसका सारा डेटा हटा देता है, और उपयोगकर्ता से जुड़ा एक अलग से प्रबंधित, छवि-रहित फ़ेस बायोमेट्रिक टेम्पलेट रखता है।इसे सक्षम करें
1
प्रतिधारण सेटिंग्स खोलें
Business Console → App Settings → Data retention पर जाएँ।
2
Retain biometric template चालू करें
Retain until scheduled expiry or earlier deletion चुनें। सेटिंग यह दिखाती है: यह ऑपरेशनल सत्र हटाए जाने के बाद, टेनेंट-स्तर की डुप्लिकेट पहचान के लिए एक छवि-रहित फ़ेस बायोमेट्रिक टेम्पलेट रखता है। यह बायोमेट्रिक डेटा ही रहता है और इसे इसकी कॉन्फ़िगर की गई समाप्ति-तिथि, लागू कानून की समय-सीमा, उपयोगकर्ता के हटाए जाने, गोपनीयता-मिटाने के अनुरोध, या स्पष्ट पर्ज पर हटाया जाता है।
3
एक सीमित प्रतिधारण अवधि सेट करें
दिनों की संख्या (1 से 3650) दर्ज करें जितने दिनों तक टेम्पलेट रखा जा सकता है। इसके बिना सेटिंग सहेजी नहीं जा सकती। Didit इस अवधि, आपकी सामान्य प्रतिधारण विंडो, और आपके deletion call पर भेजी गई किसी भी समय-सीमा में से जो सबसे छोटा हो, वह लागू करता है।
4
सहेजें
यह नीति अब से होने वाले हटाने पर लागू होती है। सेटिंग बदलने से कोई मौजूदा टेम्पलेट न बनता है, न पर्ज होता है।
PATCH /v3/webhook/ के साथ वही नीति सेट करें:
मौजूदा एप्लिकेशन तब तक
delete_with_session पर रहते हैं जब तक आप नीति नहीं बदलते। आपकी ओर से कोई भी प्रतिधारण सक्षम नहीं करता।
क्या रखा जाता है और क्या मिटाया जाता है
प्रतिधारित टेम्पलेट टेनेंट-स्तर का होता है और इसका उपयोग केवल आपके निर्देश पर डुप्लिकेट चेहरे और मल्टी-अकाउंट का पता लगाना, बायोमेट्रिक प्रमाणीकरण, और आपकी अपनी फ़ेस सूचियों के लिए होता है। इसका उपयोग मॉडल प्रशिक्षण, एनालिटिक्स, संगठनों के बीच मिलान, या Didit की अपनी धोखाधड़ी प्रक्रिया के लिए कभी नहीं होता।
प्रति-हटाने का नियंत्रण
हर हटाने की कार्रवाई अपने परिणाम की रिपोर्ट करती है, और हर हटाने की कॉल नीति को ओवरराइड कर सकती है:- कंसोल: डिलीट पुष्टि में दिखता है कि हर सत्र का टेम्पलेट रखा जाएगा या हटाया जाएगा। पुष्टि यह दिखाती है: यह सत्र हटाता है और उसके सत्र डेटा का हटाना शुरू करता है। यदि इस ऑपरेशनल हटाने के लिए बायोमेट्रिक-टेम्पलेट प्रतिधारण सक्षम है, तो एक छवि-रहित बायोमेट्रिक टेम्पलेट अलग से उसकी निर्धारित समाप्ति या पहले के पर्ज तक बना रहता है। गोपनीयता-मिटाने के अनुरोध टेम्पलेट को भी पर्ज करते हैं। जिन सत्रों में उपयोगकर्ता नहीं है, वे टेम्पलेट नहीं रख सकते और उन्हें इसी रूप में चिह्नित किया जाता है।
- API: Delete Session या Batch Delete Sessions पर
retain_face_embeddings,face_retention_days,face_retention_deadline,deletion_instruction, औरinstruction_idभेजें।
हटाने के दो प्रकार के निर्देश
टेम्पलेट कब पर्ज होता है
- आप इसे Lists → Biometric templates में, या Biometric Templates API के माध्यम से पर्ज करते हैं।
- आप Batch Delete Users से उपयोगकर्ता हटाते हैं।
- आप उस उपयोगकर्ता का कोई भी सत्र
deletion_instruction: "privacy_erasure"के साथ हटाते हैं। - इसकी प्रतिधारण अवधि समाप्त हो जाती है। Didit इसे स्वतः पर्ज कर देता है।
इन्हें कहाँ देखें
- Lists → Biometric templates में हर टेम्पलेट दिखता है, उसके उपयोगकर्ता, स्रोत, प्रतिधारण और समाप्ति तिथियों, और स्थिति के साथ, और एकल व थोक पर्ज की सुविधा है।
- Users → [user] → Biometric templates में एक उपयोगकर्ता से जुड़े टेम्पलेट दिखते हैं।
- Biometric Templates API वही डेटा और क्रियाएँ उपलब्ध कराता है, और हर प्रतिधारण और पर्ज ऑडिट ट्रेल में दर्ज होता है।
प्रतिधारित टेम्पलेट आपके DPA की बायोमेट्रिक-डेटा शर्तों से कवर होते हैं। इस पेज में कुछ भी कानूनी सलाह नहीं है: आप अपने उपयोगकर्ताओं पर लागू कानूनी आधार, सूचनाओं, सहमति और प्रतिधारण अवधि के लिए स्वयं ज़िम्मेदार हैं।
प्रोसेस-और-पर्ज़ पैटर्न
अधिकतम डेटा न्यूनीकरण के लिए, सत्यापन डेटा को Didit के माध्यम से प्रोसेस करें और webhook के ज़रिए परिणाम मिलते ही उसे तुरंत हटा दें।1
सत्र बनाएँ
आपका बैकएंड Create Session API को कॉल करता है।
2
Didit जाँच चलाता है
पहचान, लाइवनेस, AML, और कोई भी अन्य कॉन्फ़िगर की गई जाँच अपने आप चलती हैं।
3
webhook प्राप्त करें
Didit webhook के ज़रिए
status, session_id, vendor_data, और पूरा सत्यापन डेटा भेजता है।4
केवल आवश्यक जानकारी सहेजें
अपने रिकॉर्ड के लिए न्यूनतम आवश्यक फ़ील्ड सहेजें (उदाहरण के लिए,
status, vendor_data)।5
Didit से हटाएँ
उस
session_id के लिए Delete Session API को कॉल करें, ताकि सत्र और उसका डेटा Didit से हट जाए। यदि आप भविष्य के साइन-अप में डुप्लिकेट पहचान पर निर्भर हैं, तो पहले बायोमेट्रिक टेम्पलेट प्रतिधारण सक्षम करें; अन्यथा फ़ेस एम्बेडिंग भी हटा दी जाएगी।सुरक्षा और आश्वासन
ISO/IEC 27001
ISMS लागू है। प्रमाणपत्र और अंश अनुरोध पर उपलब्ध हैं।
पेनेट्रेशन टेस्टिंग
समय-समय पर तृतीय-पक्ष पेनेट्रेशन टेस्ट, जिनके सुधार ट्रैक किए जाते हैं।
कोई ज्ञात उल्लंघन नहीं
अब तक कोई सुरक्षा उल्लंघन रिपोर्ट नहीं हुआ है।
आंतरिक सुरक्षा टीम
समर्पित साइबरसुरक्षा टीम, जिसे न्यूनतम-विशेषाधिकार वाली पहुँच प्राप्त है और जिसके एनवायरनमेंट सख़्ती से अलग रखे गए हैं।
सभी API गतिविधि सुरक्षा, अनुपालन और समस्या-निवारण के लिए ऑडिट लॉग में दर्ज होती है। आप इन्हें कितने समय पीछे तक पढ़ सकते हैं, यह आपके प्लान पर निर्भर करता है: देखें ऑडिट लॉग।
गोपनीयता-केंद्रित न्यूनतम भंडारण
हम ऐसी सुविधाएँ जोड़ रहे हैं जिनसे आप केवल चुनी हुई डेटा फ़ील्ड रख सकेंगे। उदाहरण के लिए,status और vendor_data रखें, जबकि इमेज और दस्तावेज़ जैसे भारी आर्टिफ़ैक्ट स्वचालित रूप से हटते रहें। डेटा न्यूनीकरण के सिद्धांतों पर काम करने वाली टीमों के लिए यह अधिक सख़्त नियंत्रण देता है।
अक्सर पूछे जाने वाले प्रश्न
क्या मैं हर एनवायरनमेंट के लिए अलग प्रतिधारण सेट कर सकता हूँ?
क्या मैं हर एनवायरनमेंट के लिए अलग प्रतिधारण सेट कर सकता हूँ?
हाँ। आप Didit में अपने हर एप्लिकेशन के लिए अलग प्रतिधारण नीतियाँ कॉन्फ़िगर कर सकते हैं।
क्या मैं हटाने से पहले डेटा एक्सपोर्ट कर सकता हूँ?
क्या मैं हटाने से पहले डेटा एक्सपोर्ट कर सकता हूँ?
हाँ। Console या API के ज़रिए सत्र डेटा एक्सपोर्ट करें, फिर Delete Session endpoint को कॉल करें।
क्या हटाए गए उपयोगकर्ता को अब भी डुप्लिकेट के रूप में पकड़ा जाएगा?
क्या हटाए गए उपयोगकर्ता को अब भी डुप्लिकेट के रूप में पकड़ा जाएगा?
केवल तभी, जब आपने उनका सत्र हटाने से पहले बायोमेट्रिक टेम्पलेट प्रतिधारण सक्षम किया हो। डिफ़ॉल्ट रूप से फ़ेस एम्बेडिंग सत्र के साथ हटा दी जाती है, और व्यक्ति बिना डुप्लिकेट फ़्लैग के फिर से सत्यापन कर सकता है। देखें बायोमेट्रिक टेम्पलेट प्रतिधारण।
कौन किस चीज़ तक पहुँचा, यह कहाँ देखूँ?
कौन किस चीज़ तक पहुँचा, यह कहाँ देखूँ?
Console में Settings > Organization > Audit log का उपयोग करें। उपयोगकर्ता, endpoint, या तारीख़ की सीमा से फ़िल्टर करें। आप इन्हें कितने समय पीछे तक पढ़ सकते हैं, यह आपके प्लान पर निर्भर करता है: देखें ऑडिट लॉग।
कार्यान्वयन चेकलिस्ट
1
प्रतिधारण कॉन्फ़िगर करें
Console → App Settings → Data retention में अपनी प्रतिधारण नीति सेट करें।
2
webhook की सदस्यता लें
webhook सेट अप करें और हस्ताक्षर सत्यापित करें।
3
न्यूनतम फ़ील्ड सहेजें
केवल वही फ़ील्ड सहेजें जिनकी आपके व्यवसाय को ज़रूरत है।
4
प्रोग्रामैटिक डिलीशन लागू करें
यदि आप प्रोसेस-और-पर्ज़ पैटर्न इस्तेमाल करते हैं, तो Delete Session API को कॉल करें।
5
प्रसंस्करण क्षेत्र की पुष्टि करें
Application settings > Data and privacy में अपने एप्लिकेशन का डेटा स्थान जाँचें (डिफ़ॉल्ट रूप से यूरोपीय संघ, या एंटरप्राइज़ के लिए देश के भीतर)।
6
एनवायरनमेंट अलग रखें
स्वतंत्र प्रतिधारण नीतियों के साथ अलग Sandbox और Live API कुंजी का उपयोग करें। कुंजियाँ नियमित रूप से बदलते रहें।