

 Начало работы
 Интеграция / SDK
 Проверка пользователей
 Верификация бизнеса
 Мониторинг транзакций
 Журнал изменений
Роль и место обработки
Нужны DPA, TOMs или другие подтверждения соответствия требованиям? Свяжитесь с вашим представителем Didit.
Настройки хранения
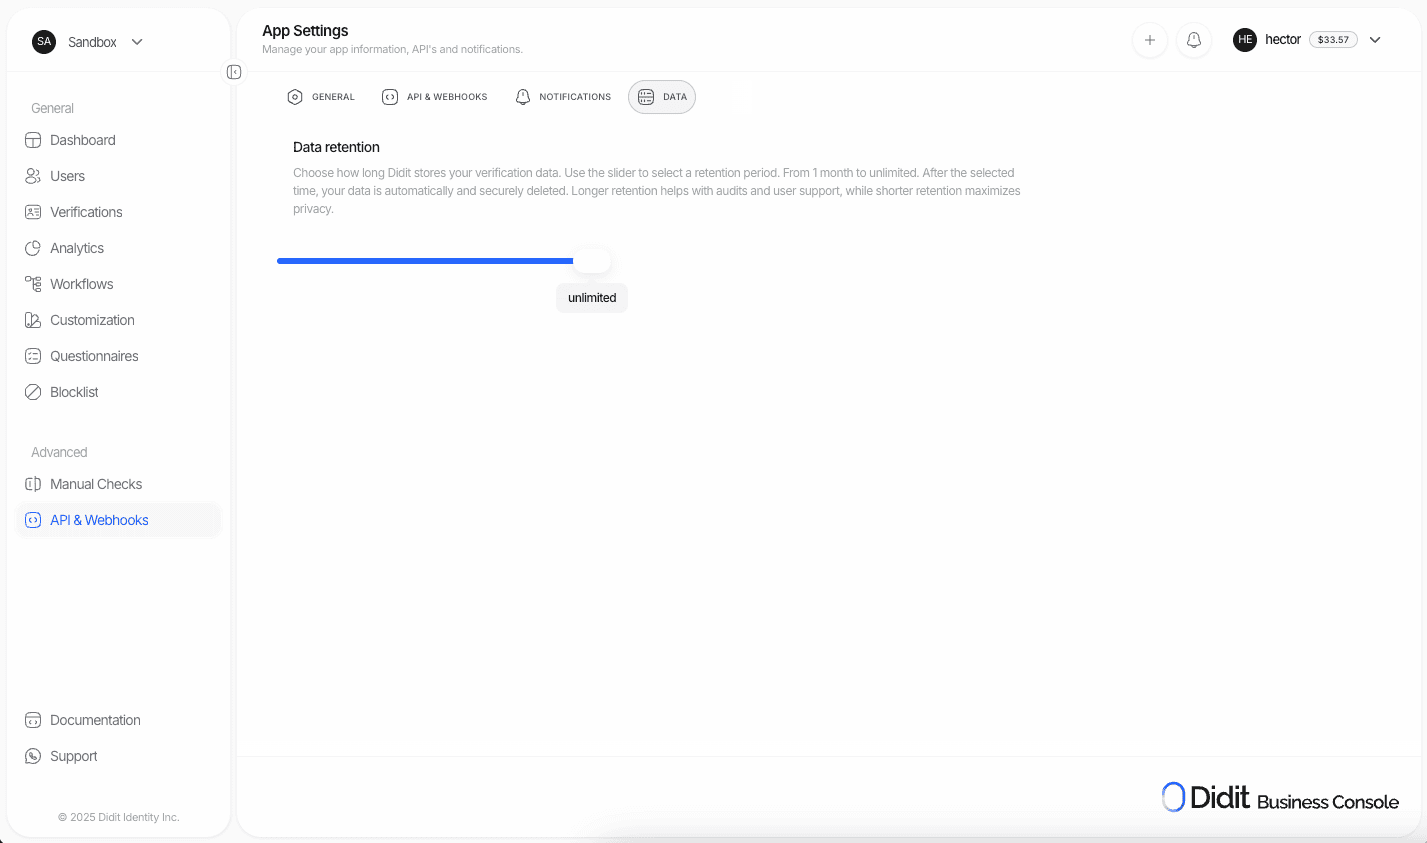
Настройте хранение данных в Business Console → App Settings → Data retention.1
Откройте настройки хранения
Перейдите в Business Console → App Settings → Data retention.
2
Выберите политику хранения
Выберите период от 1 месяца до 10 лет. Без ограничений и пользовательские периоды доступны на тарифе Enterprise.
Новое приложение получает самый длинный период, который входит в его тариф: 1 год на Free, 5 лет на Growth, 10 лет на Scale и неограниченный срок на Enterprise.
3
Сохраните
Нажмите Сохранить, чтобы применить политику ко всем будущим и существующим сессиям.
Ручное удаление
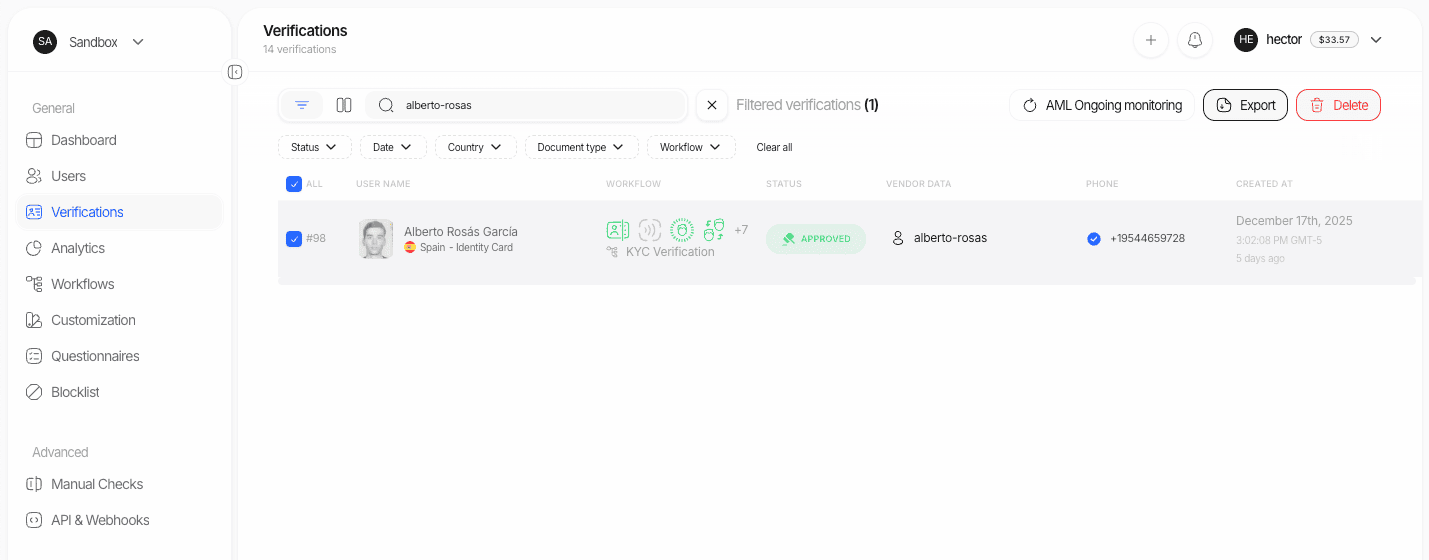
Удаляйте отдельные сессии в Console, когда нужно разово удалить данные.- Откройте Проверки пользователей (или Верификации бизнеса) на боковой панели.
- Найдите нужную сессию с помощью поиска или фильтра.
- Нажмите кнопку Удалить (в правом верхнем углу) и подтвердите действие.
Удаление через API
Удалить сессию через API можно в любое время, вызвав endpoint «Удаление сессии».
Для запроса субъекта данных на удаление его данных отправьте в теле запроса
{"deletion_instruction": "privacy_erasure"}, чтобы сохранённый биометрический шаблон этого человека также был очищен.
Хранение биометрических шаблонов
Каждая KYC-сессия с селфи для проверки живости содержит эмбеддинг лица, который используется для выявления дубликатов и Поиска по лицу 1:N. По умолчанию эмбеддинг удаляется вместе с сессией, поэтому человек, чью сессию вы удалили, может пройти верификацию повторно и не будет помечен как дубликат. Сценарии, в которых для шага Liveness отключён автоматический Поиск по лицу, вообще не сохраняют этот эмбеддинг, поэтому для их сессий нечего сохранять. Если вы удаляете сессии сразу после одобрения, но всё равно нужно выявлять повторные регистрации, включите сохранение биометрических шаблонов. Didit тогда удаляет сессию и все её данные, как обычно, но сохраняет отдельно управляемый биометрический шаблон лица без изображений, привязанный к пользователю.Включение
1
Откройте настройки хранения
Перейдите в Business Console → App Settings → Data retention.
2
Включите Retain biometric template
Выберите Retain until scheduled expiry or earlier deletion. Текст настройки: Хранит шаблон биометрического лица без изображений для выявления дубликатов в пределах вашей организации после операционного удаления сессии. Это по-прежнему биометрические данные, и они удаляются по настроенному расписанию, при наступлении срока, установленного применимым законодательством, при удалении пользователя, по запросу на стирание персональных данных или при явном удалении.
3
Задайте конечный срок хранения
Введите количество дней (от 1 до 3650), в течение которых шаблон может храниться. Без этого значения настройку нельзя сохранить. Didit применяет более короткий из следующих сроков: этот срок, ваш общий период хранения и любой срок, который вы передаёте в запросе на удаление.
4
Сохраните
Политика применяется к удалениям, выполняемым с этого момента. Изменение настройки не создаёт и не удаляет существующие шаблоны.
PATCH /v3/webhook/:
Существующие приложения остаются на
delete_with_session, пока вы не измените политику. Ничего не включается за вас.
Что сохраняется, а что стирается
Сохранённый шаблон привязан к вашей организации и используется только по вашей инструкции для выявления дубликатов лиц и нескольких аккаунтов, биометрической аутентификации и ваших собственных списков лиц. Он никогда не используется для обучения моделей, аналитики, сопоставления между организациями или собственной обработки Didit для выявления мошенничества.
Контроль отдельного удаления
Для каждого удаления сообщается результат, и каждый запрос на удаление может переопределить политику:- Консоль: в окне подтверждения удаления показано, будет ли шаблон каждой сессии сохранён или удалён. Текст подтверждения: Это удаляет сессию и запускает удаление её данных. Если для этого операционного удаления включено сохранение биометрического шаблона, шаблон без изображений остаётся отдельно до запланированного истечения срока или более раннего удаления. Запросы на стирание персональных данных также удаляют шаблон. Сессии без пользователя не могут сохранить шаблон, и они помечаются соответствующим образом.
- API: передайте
retain_face_embeddings,face_retention_days,face_retention_deadline,deletion_instructionиinstruction_idв запросе Удаление сессии или Пакетное удаление сессий.
Два типа инструкций об удалении
Когда шаблон удаляется
- Вы удаляете его в Lists → Biometric templates или через API биометрических шаблонов.
- Вы удаляете пользователя запросом Пакетное удаление пользователей.
- Вы удаляете любую сессию этого пользователя с
deletion_instruction: "privacy_erasure". - Срок его хранения истёк. Didit удаляет его автоматически.
Где их посмотреть
- Lists → Biometric templates показывает все шаблоны с пользователем, источником, датами сохранения и истечения, а также статусом, и поддерживает удаление как по одному, так и массово.
- Users → [user] → Biometric templates показывает шаблоны, привязанные к одному пользователю.
- API биометрических шаблонов предоставляет те же данные и действия, а каждое сохранение и удаление записывается в журнал аудита.
На сохранённые шаблоны распространяются условия обработки биометрических данных вашего DPA. Ничто на этой странице не является юридической консультацией: вы несёте ответственность за правовое основание, уведомления, согласие и срок хранения, применимый к вашим пользователям.
Схема «обработка и удаление»
Для максимального сокращения объёма данных обрабатывайте данные верификации в Didit и удаляйте их сразу после получения результатов через webhook.1
Создайте сессию
Ваш бэкенд вызывает API Create Session.
2
Didit выполняет проверки
Проверки личности, живости, AML и любые другие настроенные проверки выполняются автоматически.
3
Получите webhook
Didit отправляет webhook с
status, session_id, vendor_data и полными данными верификации.4
Сохраняйте только необходимое
Храните минимальный набор полей, нужный для ваших записей (например,
status, vendor_data).5
Удалите данные из Didit
Вызовите API Delete Session для этого
session_id, чтобы удалить сессию и её данные из Didit. Если вы полагаетесь на проверку дубликатов при будущих регистрациях, сначала включите хранение биометрического шаблона. Иначе эмбеддинг лица тоже будет удалён.Безопасность и гарантии
ISO/IEC 27001
ISMS внедрена. Сертификат и выписки предоставляются по запросу.
Тестирование на проникновение
Регулярные тесты на проникновение, проводимые сторонними организациями, с отслеживанием устранения выявленных уязвимостей.
Известных утечек нет
На сегодняшний день сообщений о нарушениях безопасности не поступало.
Внутренняя команда безопасности
Выделенная команда по кибербезопасности, доступ по принципу минимальных привилегий и строгое разделение сред.
Вся активность API фиксируется в Audit Logs для целей безопасности, комплаенса и устранения неполадок. Насколько далеко в прошлое доступны эти записи, зависит от вашего тарифа: см. Журналы аудита.
Хранение с минимизацией данных
Мы добавляем функции, которые позволят вам сохранять только выбранные поля данных. Например, можно оставитьstatus и vendor_data, а тяжёлые артефакты, такие как изображения и документы, удалять автоматически. Это даёт более строгий контроль командам, которые работают по принципам минимизации данных.
Часто задаваемые вопросы
Можно ли задать разные политики хранения для каждой среды?
Можно ли задать разные политики хранения для каждой среды?
Да. Вы можете настроить разные политики хранения для каждого приложения в Didit.
Можно ли экспортировать данные до удаления?
Можно ли экспортировать данные до удаления?
Да. Экспортируйте данные сессии через Console или API, а затем вызовите endpoint Delete Session.
Будет ли удалённый пользователь по-прежнему определяться как дубликат?
Будет ли удалённый пользователь по-прежнему определяться как дубликат?
Только если вы включили хранение биометрического шаблона до удаления его сессии. По умолчанию эмбеддинг лица удаляется вместе с сессией, и пользователь может пройти верификацию снова без флага дубликата. См. Хранение биометрического шаблона.
Где посмотреть, кто и к чему обращался?
Где посмотреть, кто и к чему обращался?
Используйте Audit log в Console (Settings > Organization > Audit log). Фильтруйте по пользователю, endpoint или диапазону дат. Насколько далеко в прошлое можно просматривать записи, зависит от вашего тарифа: см. Журналы аудита.
Чек-лист внедрения
1
Настройте хранение
Задайте политику хранения в Console → App Settings → Data retention.
2
Подпишитесь на webhook
Настройте webhook и проверяйте подписи.
3
Сохраняйте минимум полей
Храните только те поля, которые нужны вашему бизнесу.
4
Реализуйте программное удаление
Вызывайте API Delete Session, если вы используете схему «обработка и удаление».
5
Проверьте регион обработки
Проверьте местоположение данных вашего приложения в Application settings > Data and privacy (по умолчанию Европейский союз, а для корпоративных клиентов — в стране клиента).
6
Разделите среды
Используйте отдельные API-ключи для Sandbox и Live с независимыми политиками хранения. Регулярно меняйте ключи.