

 快速开始
 集成 / SDK
 用户验证
 企业验证
 交易监控
 更新日志
角色与处理位置
需要 DPA、TOMs 或其他合规证明吗?请联系您的 Didit 对接人员。
保留控制
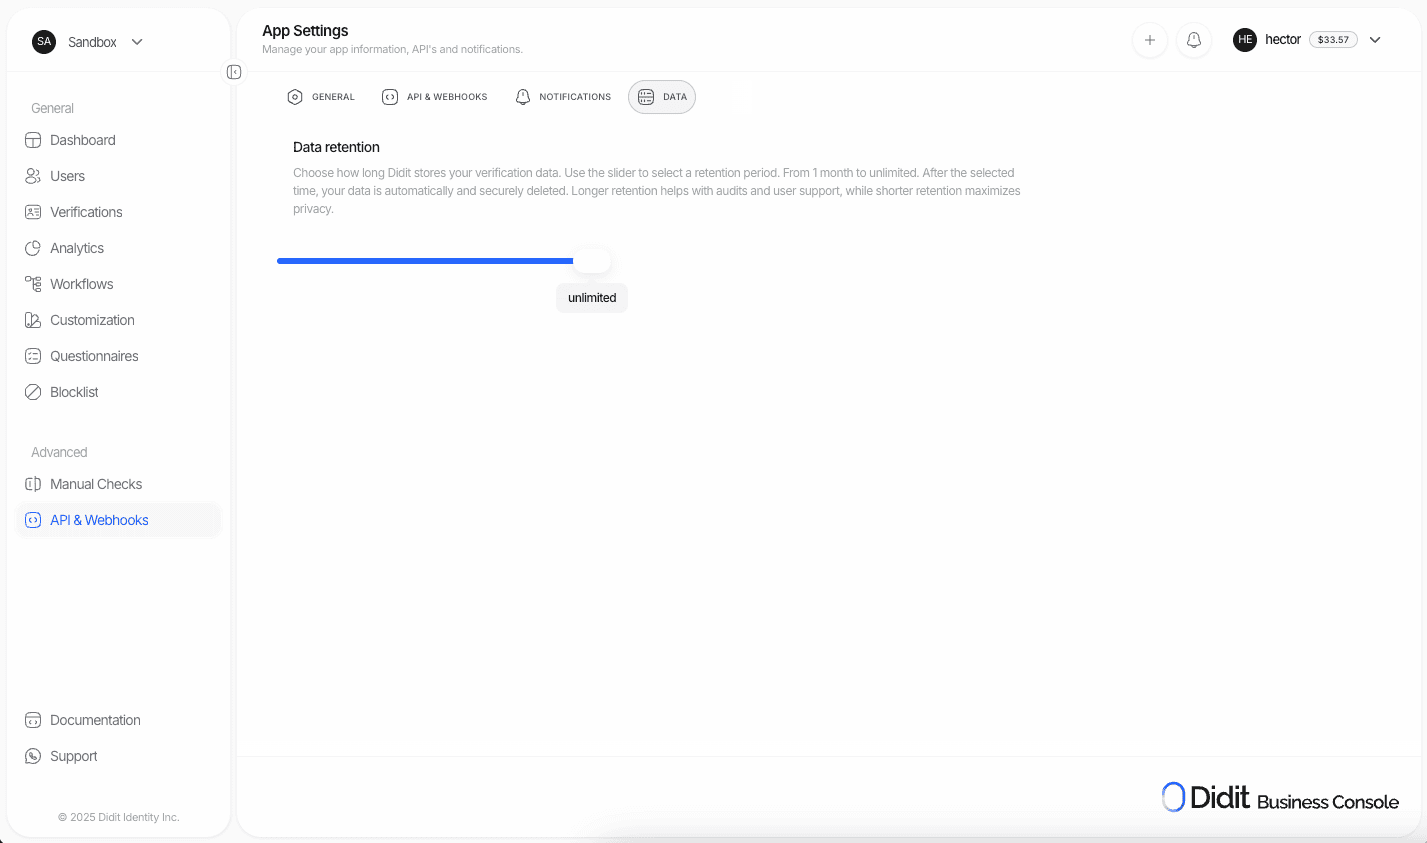
在 Business Console → App Settings → Data retention 中配置保留期限。1
打开保留设置
前往 Business Console → App Settings → Data retention。
2
选择保留策略
从 1 个月到 10 年中选择一个期限。无限期和自定义期限仅在企业版中提供。
新应用默认采用其套餐包含的最长期限:免费版为 1 年,Growth 版为 5 年,Scale 版为 10 年,企业版为无限期。
3
保存
点击 保存,将策略应用于所有未来和现有会话。
手动删除
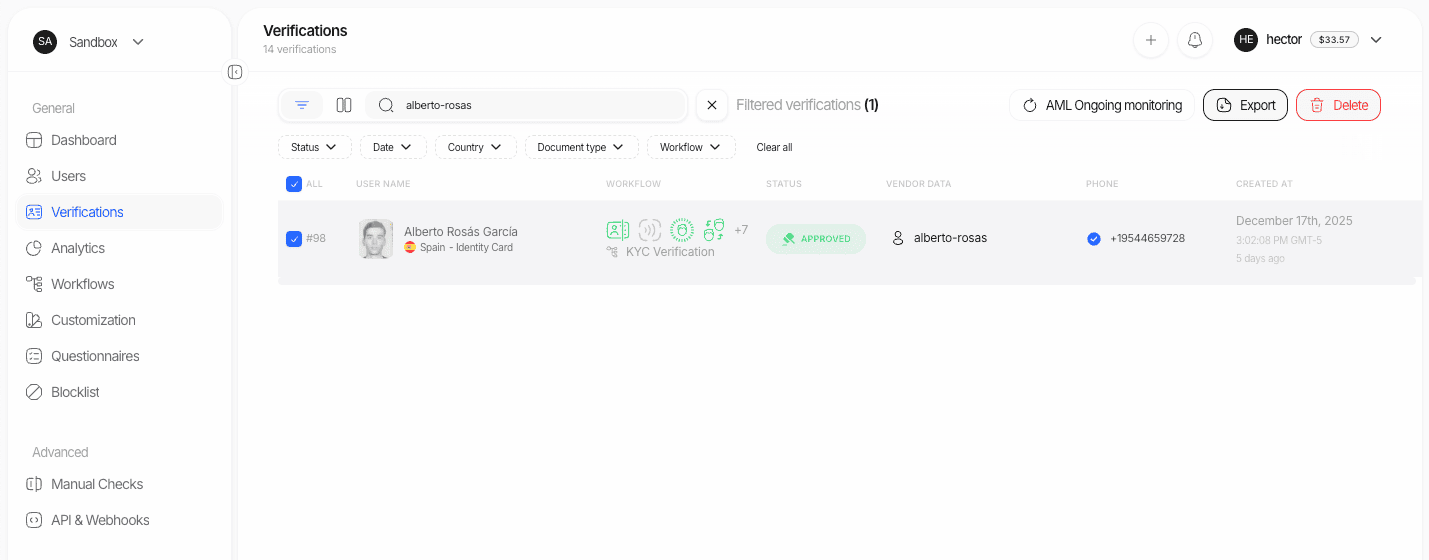
当您需要一次性删除时,可以在控制台中删除单个会话。- 在侧边栏中打开用户验证(或企业验证)。
- 搜索或筛选目标会话。
- 点击右上角的删除按钮并确认。
程序化删除
随时可以通过 API 调用删除会话 endpoint 删除会话。
如需处理数据主体的擦除请求,请在请求体中发送
{"deletion_instruction": "privacy_erasure"},以便同时清除该人员保留的任何生物特征模板。
生物特征模板保留
每个带活体自拍的 KYC 会话都会保存一个人脸特征向量,用于重复检测和 人脸搜索 1:N。默认情况下,该特征向量会随会话一起删除,因此如果您删除了某人的会话,此人再次验证时不会被标记为重复。 如果工作流的活体检测步骤已关闭自动人脸搜索,则该特征向量从一开始就不会被保存,因此保留策略对这些会话没有需要保留的内容。 如果您在审批后很快删除会话,但仍需要识别重复注册,请启用生物特征模板保留。Didit 会像往常一样删除会话及其全部数据,并保留一个与用户绑定、单独管理且不含图像的人脸生物特征模板。启用方法
1
打开保留设置
前往 Business Console → App Settings → Data retention。
2
开启保留生物特征模板
选择 Retain until scheduled expiry or earlier deletion。设置说明为:在运营性会话删除后,保留一个不含图像的人脸生物特征模板,用于租户范围内的重复检测。该模板仍属于生物特征数据,并会按其配置的到期时间、适用法律规定的期限、用户删除、隐私擦除请求或明确清除而删除。
3
设置有限的保留期限
输入模板可保留的天数(1 至 3650)。未填写则无法保存设置。Didit 会应用以下三者中最短的期限:此期限、您的通用保留窗口,以及您在删除调用中发送的任何截止时间。
4
保存
该策略仅对此后的删除生效。修改设置不会创建或清除任何现有模板。
PATCH /v3/webhook/:
现有应用会保持
delete_with_session,直到您更改策略。Didit 不会代您启用保留。
什么会保留,什么会被擦除
保留的模板限定于租户范围,并且仅依据您的指令用于重复人脸和多账户检测、生物识别认证以及您自己的人脸名单。它绝不会用于模型训练、数据分析、跨组织比对,也不会用于 Didit 自身的欺诈处理。
逐次删除控制
每次删除都会报告其结果,并且每个删除调用都可以覆盖该策略:- 控制台:删除确认页面会显示每个会话的模板将被保留还是删除。确认文字为:此操作将删除该会话,并开始删除其会话数据。如果为此次运营性删除启用了生物特征模板保留,则一个不含图像的生物特征模板会单独保留,直至其计划到期或被更早清除。隐私擦除请求同样会清除该模板。 没有用户的会话无法保留模板,并会被标记为此类情况。
- API:在 删除会话 或 批量删除会话 中发送
retain_face_embeddings、face_retention_days、face_retention_deadline、deletion_instruction和instruction_id。
两种删除指令
何时清除模板
- 您在 Lists → Biometric templates 中或通过 生物特征模板 API 清除它。
- 您使用 批量删除用户 删除该用户。
- 您使用
deletion_instruction: "privacy_erasure"删除该用户的任意会话。 - 其保留期限结束。Didit 会自动清除它。
在哪里查看
- Lists → Biometric templates 列出每个模板,包括其所属用户、来源、保留日期和到期日期以及状态,并支持单个和批量清除。
- Users → [user] → Biometric templates 显示绑定到某一用户的模板。
- 生物特征模板 API 提供相同的数据和操作,每次保留和清除都会记录在审计日志中。
保留的模板受您的数据处理协议中生物特征数据条款的约束。本页内容不构成法律建议:您仍需对适用于您用户的法律依据、告知、同意和保留期限负责。
处理后清除模式
为实现最大程度的数据最小化,请先通过 Didit 处理验证数据,并在通过 Webhook 收到结果后立即清除。1
创建会话
您的后端调用 Create Session API。
2
Didit 执行检查
身份验证、活体检测、AML 以及其他已配置的检查将自动执行。
3
接收 Webhook
Didit 会发送包含
status、session_id、vendor_data 以及完整验证数据的 Webhook。4
仅保存所需数据
仅存储您的记录所需的最少字段(例如
status、vendor_data)。5
从 Didit 删除
针对该
session_id 调用 Delete Session API,以从 Didit 删除该会话及其数据。如果您依赖未来注册中的重复检测,请先启用生物特征模板保留;否则人脸特征向量也会被一并删除。安全与保障
ISO/IEC 27001
已建立信息安全管理体系(ISMS)。证书及摘要可按需提供。
渗透测试
定期开展第三方渗透测试,并对整改情况进行跟踪。
无已知安全漏洞
截至目前,未报告任何安全事件。
内部安全团队
设有专门的网络安全团队,采用最小权限访问,并严格隔离各环境。
所有 API 活动都会记录在 审计日志 中,用于安全、合规和故障排查。您可以回溯查看的时长取决于您的套餐:请参阅审计日志。
数据最小化存储
我们正在新增相关功能,允许您仅保留选定的数据字段,例如保留status 和 vendor_data,同时自动清除图像和证件等较大的附件。这为遵循数据最小化原则的团队提供了更严格的控制。
常见问题
我可以为不同环境设置不同的保留策略吗?
我可以为不同环境设置不同的保留策略吗?
可以。您可以为 Didit 中的每个应用分别配置不同的保留策略。
删除前可以导出数据吗?
删除前可以导出数据吗?
可以。通过控制台或 API 导出会话数据,然后调用 Delete Session endpoint。
已删除的用户还会被识别为重复用户吗?
已删除的用户还会被识别为重复用户吗?
仅当您在删除其会话之前启用了生物特征模板保留时才会。默认情况下,人脸特征向量会随会话一并删除,该用户可以再次验证,且不会被标记为重复。请参阅生物特征模板保留。
在哪里可以查看谁访问了什么?
在哪里可以查看谁访问了什么?
在控制台中使用 审计日志(Settings > Organization > Audit log)。可按用户、端点或日期范围筛选。您可以回溯查看的时长取决于您的套餐:请参阅审计日志。
实施清单
1
配置保留策略
在 Console → App Settings → Data retention 中设置您的保留策略。
2
订阅 Webhook
设置 Webhook 并验证签名。
3
持久化最少字段
仅存储您的业务所需的字段。
4
实现程序化删除
如果您使用处理后清除模式,请调用 Delete Session API。
5
确认处理地区
在 Application settings > Data and privacy 中检查您应用的数据位置(默认为欧盟,企业客户可选择本国境内)。
6
分离环境
为沙盒与生产环境分别使用独立的 API 密钥,并配置各自独立的保留策略。定期轮换密钥。