

 Inizia
 Integrazione / SDK
 Verifica degli utenti
 Verifica aziendale
 Monitoraggio delle transazioni
 Changelog
Ruolo e luogo del trattamento
Ti serve un DPA, le TOM o altre attestazioni di conformità? Contatta il tuo referente Didit.
Controlli di conservazione
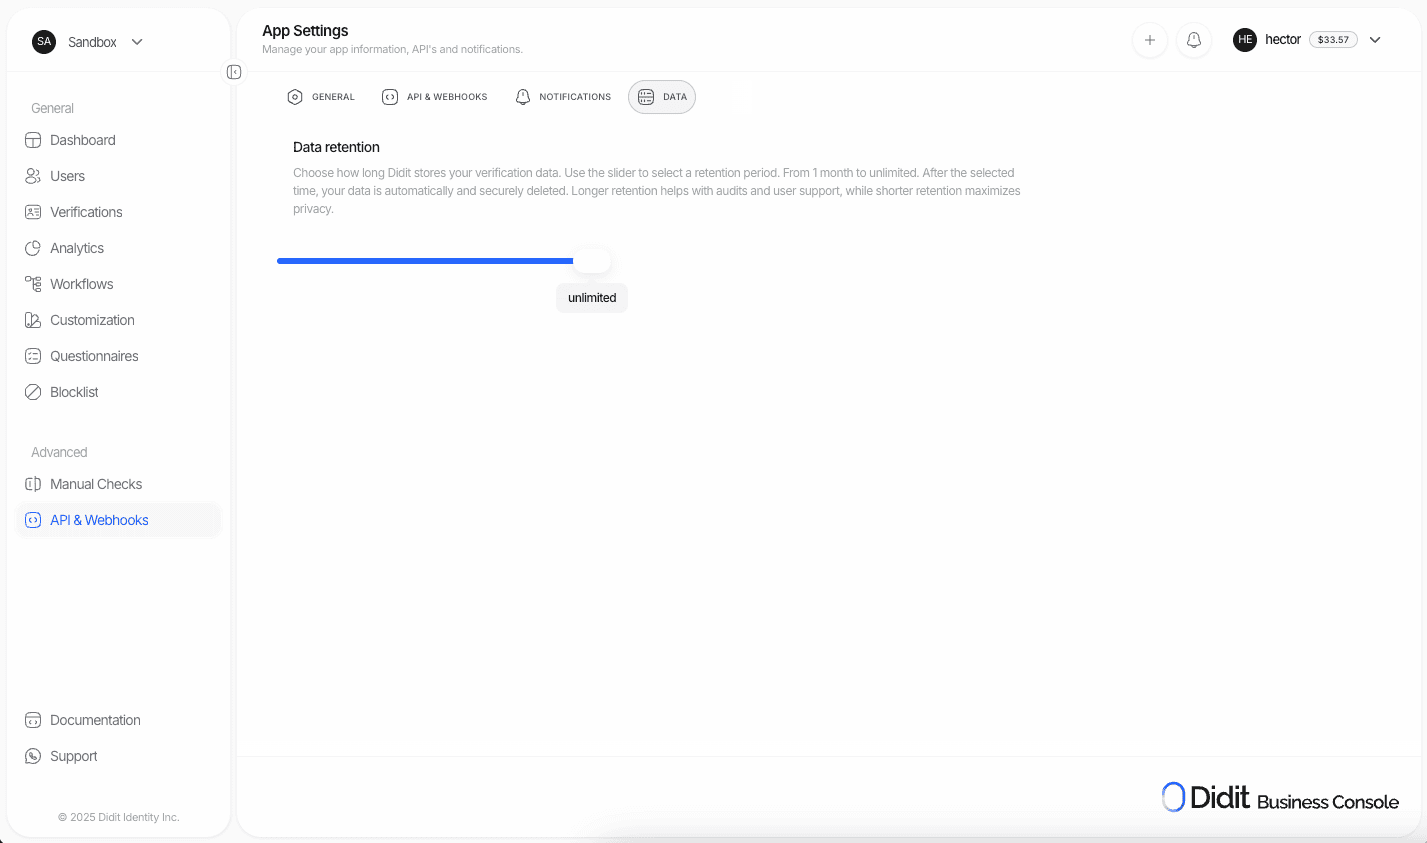
Configura la conservazione in Business Console → App Settings → Data retention.1
Apri le impostazioni di conservazione
Vai a Business Console → App Settings → Data retention.
2
Scegli una politica di conservazione
Seleziona un periodo da 1 mese a 10 anni. L’opzione Illimitata e i periodi personalizzati sono disponibili su Enterprise.
Una nuova applicazione parte dal periodo più lungo incluso nel suo piano: 1 anno su Free, 5 anni su Growth, 10 anni su Scale e illimitato su Enterprise.
3
Salva
Fai clic su Salva per applicare la politica a tutte le sessioni future ed esistenti.
Eliminazione manuale
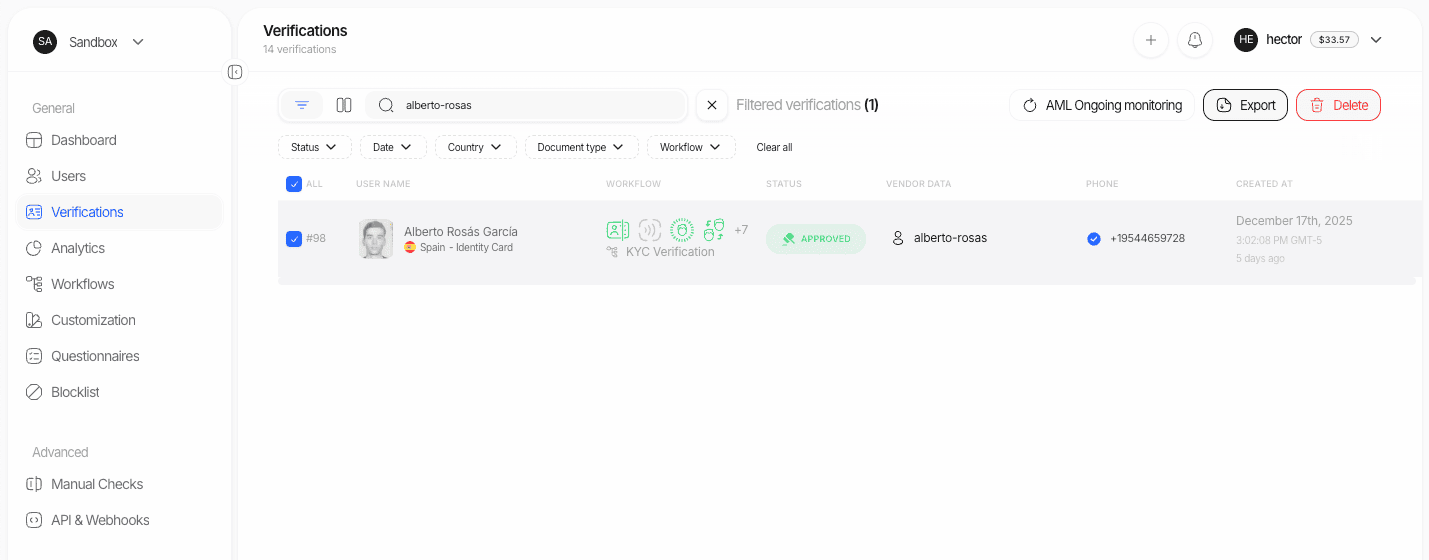
Elimina le singole sessioni dalla Console quando hai bisogno di rimozioni una tantum.- Apri Verifiche degli utenti (o Verifiche aziendali) nella barra laterale.
- Cerca o filtra la sessione da eliminare.
- Fai clic sul pulsante Elimina (in alto a destra) e conferma.
Eliminazione programmatica
Elimina una sessione tramite API in qualsiasi momento chiamando l’endpoint Elimina sessione.
Per una richiesta di cancellazione da parte dell’interessato, invia
{"deletion_instruction": "privacy_erasure"} nel corpo della richiesta, in modo che anche l’eventuale modello biometrico conservato per quella persona venga eliminato.
Conservazione del modello biometrico
Ogni sessione KYC con un selfie con rilevamento della vitalità contiene un embedding facciale, che alimenta il rilevamento dei duplicati e la Ricerca facciale 1:N. Per impostazione predefinita, questo embedding viene eliminato insieme alla sessione, quindi una persona la cui sessione è stata eliminata può effettuare nuovamente la verifica senza essere segnalata come duplicato. I flussi di lavoro in cui il passaggio di rilevamento della vitalità ha la ricerca facciale automatica disattivata non memorizzano mai questo embedding, quindi per le loro sessioni non c’è nulla da conservare. Se elimini le sessioni subito dopo l’approvazione ma hai ancora bisogno di individuare le registrazioni ripetute, attiva la conservazione del modello biometrico. Didit elimina la sessione e tutti i suoi dati come di consueto, e conserva un modello biometrico facciale separato e gestito a parte, privo di immagini, associato all’Utente.Attivazione
1
Apri le impostazioni di conservazione
Vai su Business Console → App Settings → Data retention.
2
Attiva Retain biometric template
Seleziona Retain until scheduled expiry or earlier deletion. L’impostazione recita: Mantiene un modello biometrico facciale privo di immagini per il rilevamento dei duplicati limitato al tenant dopo un’eliminazione operativa della sessione. Resta un dato biometrico ed è eliminato secondo la pianificazione configurata, alla scadenza prevista dalla legge applicabile, all’eliminazione dell’Utente, a una richiesta di cancellazione dei dati personali o a un’eliminazione esplicita.
3
Imposta un periodo di conservazione definito
Inserisci il numero di giorni (da 1 a 3650) per cui un modello può essere conservato. Non è possibile salvare l’impostazione senza questo valore. Didit applica il periodo più breve tra questo periodo, la finestra di conservazione generale e qualsiasi scadenza che invii in una chiamata di cancellazione.
4
Salva
La policy si applica alle cancellazioni da questo momento in poi. Modificare l’impostazione non crea né elimina i modelli esistenti.
PATCH /v3/webhook/:
Le applicazioni esistenti restano su
delete_with_session finché non modifichi la policy. Nulla attiva la conservazione per tuo conto.
Cosa viene conservato e cosa viene cancellato
Il modello conservato è limitato al tenant e viene usato solo su tua istruzione, per il rilevamento di volti duplicati e di account multipli, per l’autenticazione biometrica e per le tue liste di volti. Non viene mai usato per l’addestramento di modelli, per analisi, per il confronto tra organizzazioni né per il trattamento antifrode di Didit.
Controllo per singola cancellazione
Ogni cancellazione riporta il proprio esito, e ogni chiamata di cancellazione può sostituire la policy:- Console: la conferma di eliminazione indica se il modello di ciascuna sessione sarà conservato o eliminato. La conferma recita: Questa operazione elimina la sessione e avvia la cancellazione dei suoi dati di sessione. Se la conservazione del modello biometrico è attiva per questa eliminazione operativa, un modello biometrico privo di immagini resta separatamente fino alla sua scadenza programmata o a un’eliminazione anticipata. Le richieste di cancellazione dei dati personali eliminano anche il modello. Le sessioni senza Utente non possono conservare un modello e vengono contrassegnate come tali.
- API: invia
retain_face_embeddings,face_retention_days,face_retention_deadline,deletion_instructioneinstruction_idin Elimina sessione o Elimina sessioni in batch.
Due tipi di istruzione di cancellazione
Quando un modello viene eliminato
- Lo elimini in Lists → Biometric templates oppure tramite la API Biometric Templates.
- Elimini l’Utente con Elimina utenti in batch.
- Elimini una qualsiasi sessione di quell’Utente con
deletion_instruction: "privacy_erasure". - Scade il suo periodo di conservazione. Didit lo elimina automaticamente.
Dove consultarli
- Lists → Biometric templates elenca tutti i modelli con il relativo Utente, la fonte, le date di conservazione e di scadenza, e lo stato, con eliminazione singola e in blocco.
- Users → [utente] → Biometric templates mostra i modelli associati a un singolo Utente.
- La API Biometric Templates espone gli stessi dati e le stesse azioni, e ogni conservazione ed eliminazione viene registrata nel registro di audit.
I modelli conservati sono coperti dalle condizioni sui dati biometrici del tuo DPA. Nulla in questa pagina costituisce consulenza legale: resti responsabile della base giuridica, delle informative, del consenso e del periodo di conservazione applicabili ai tuoi utenti.
Pattern di elaborazione e cancellazione
Per la massima minimizzazione dei dati, elabora i dati di verifica tramite Didit e cancellali subito dopo aver ricevuto i risultati tramite webhook.1
Crea una sessione
Il tuo backend chiama l’API Create Session.
2
Didit esegue i controlli
Verifica dell’identità, rilevamento della vitalità, AML e qualsiasi altro controllo configurato vengono eseguiti automaticamente.
3
Ricevi il webhook
Didit invia un webhook con
status, session_id, vendor_data e i dati completi della verifica.4
Conserva solo ciò che ti serve
Memorizza i campi minimi richiesti per le tue registrazioni (ad esempio
status, vendor_data).5
Elimina da Didit
Chiama l’API Delete Session per quel
session_id per eliminare la sessione e i suoi dati da Didit. Se ti affidi al rilevamento dei duplicati nelle future registrazioni, abilita prima la conservazione del modello biometrico; in caso contrario anche l’embedding facciale viene eliminato.Sicurezza e garanzie
ISO/IEC 27001
SGSI implementato. Certificato ed estratti disponibili su richiesta.
Test di penetrazione
Test di penetrazione periodici da parte di terzi, con azioni correttive monitorate.
Nessuna violazione nota
Ad oggi non sono state segnalate violazioni di sicurezza.
Team di sicurezza interno
Team di cybersicurezza dedicato con accesso secondo il principio del privilegio minimo e rigida separazione degli ambienti.
Tutta l’attività delle API viene registrata nel Registro di audit per sicurezza, conformità e risoluzione dei problemi. Quanto indietro puoi consultare i registri dipende dal tuo piano: vedi Registro di audit.
Archiviazione con minimizzazione dei dati
Stiamo aggiungendo funzionalità che ti permettono di conservare solo campi dati selezionati: ad esempio mantenerestatus e vendor_data eliminando automaticamente gli artefatti più pesanti, come immagini e documenti. Questo offre un controllo più rigoroso per i team che operano secondo principi di minimizzazione dei dati.
FAQ
Posso impostare una conservazione diversa per ogni ambiente?
Posso impostare una conservazione diversa per ogni ambiente?
Sì. Puoi configurare politiche di conservazione diverse per ogni applicazione che hai in Didit.
Posso esportare i dati prima della cancellazione?
Posso esportare i dati prima della cancellazione?
Sì. Esporta i dati di sessione tramite la Console o l’API, poi chiama l’endpoint Delete Session.
Un utente eliminato verrà ancora riconosciuto come duplicato?
Un utente eliminato verrà ancora riconosciuto come duplicato?
Solo se hai abilitato la conservazione del modello biometrico prima di eliminare la sua sessione. Per impostazione predefinita l’embedding facciale viene eliminato insieme alla sessione e la persona può verificarsi di nuovo senza una segnalazione di duplicato. Vedi Conservazione del modello biometrico.
Dove posso vedere chi ha acceduto a cosa?
Dove posso vedere chi ha acceduto a cosa?
Usa Registro di audit nella Console (Impostazioni > Organizzazione > Registro di audit). Filtra per utente, endpoint o intervallo di date. Quanto indietro puoi consultare i registri dipende dal tuo piano: vedi Registro di audit.
Checklist di implementazione
1
Configura la conservazione
Imposta la tua politica di conservazione in Console → Impostazioni app → Conservazione dei dati.
2
Iscriviti ai webhook
Configura i webhook e verifica le firme.
3
Conserva i campi minimi
Memorizza solo i campi richiesti dalla tua attività.
4
Implementa la cancellazione programmatica
Chiama l’API Delete Session se usi il pattern di elaborazione e cancellazione.
5
Conferma la regione di elaborazione
Verifica la posizione dei dati della tua applicazione in Impostazioni applicazione > Dati e privacy (l’Unione Europea per impostazione predefinita, oppure nel paese per i clienti enterprise).
6
Separa gli ambienti
Usa chiavi API Sandbox e Live separate, con politiche di conservazione indipendenti. Ruota le chiavi regolarmente.