

 Primeiros passos
 Integração / SDKs
 Verificação de usuários
 Verificação de empresas
 Monitoramento de transações
 Registro de alterações
Por que usar registros de auditoria
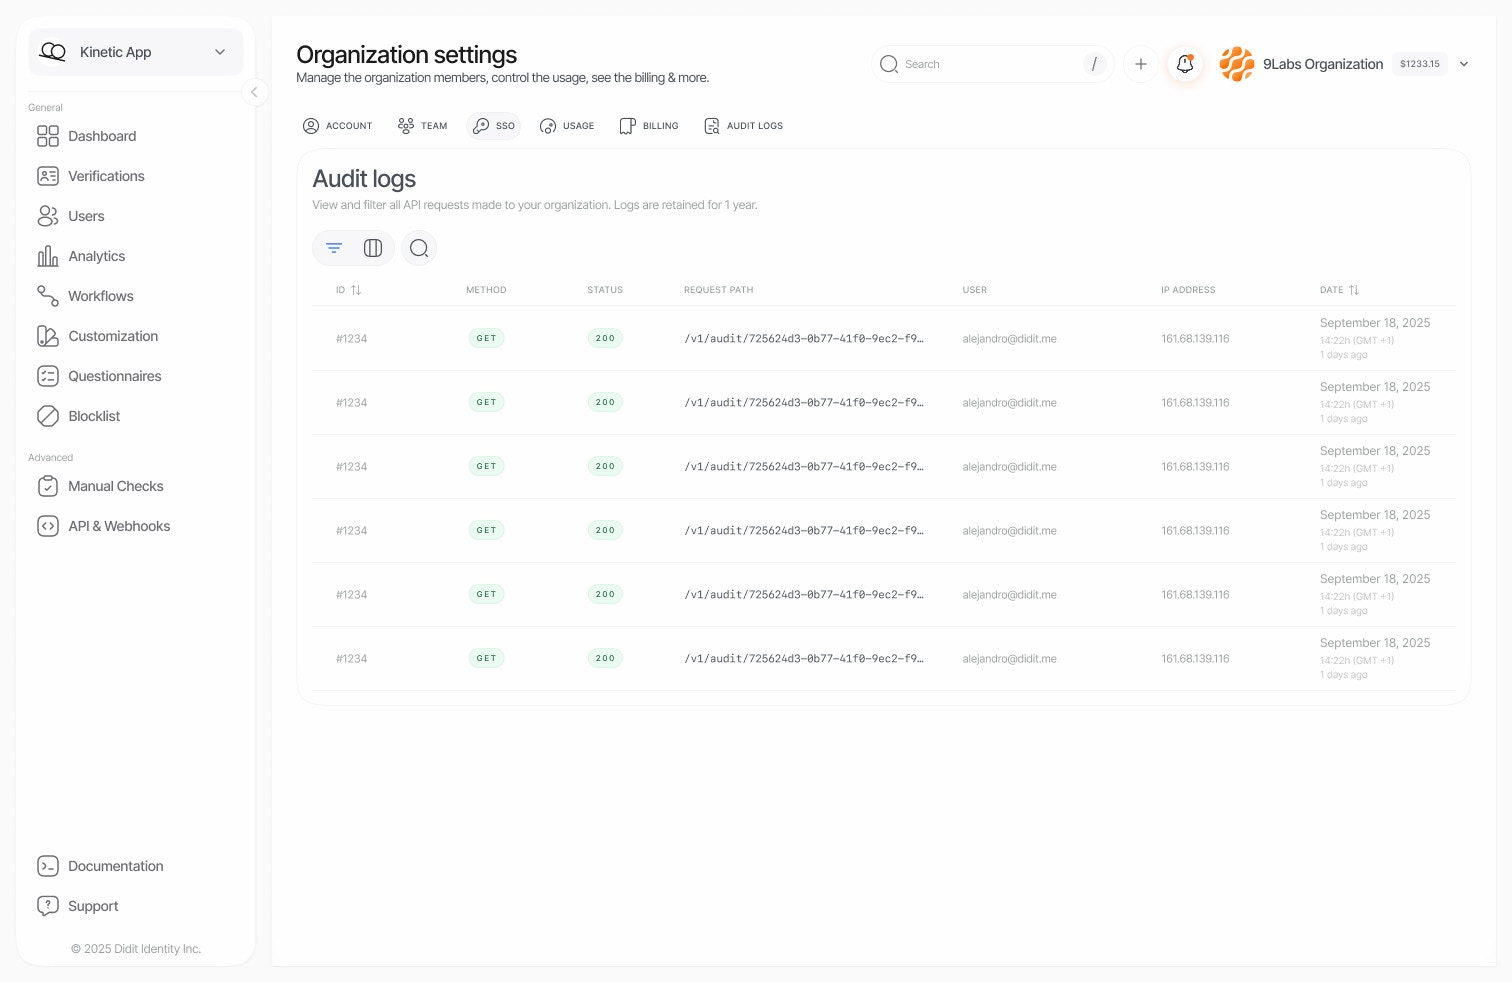
Como acessar os registros de auditoria
Abra Settings > Organization > Audit log no Didit Console. A interface exibe uma lista cronológica de todas as requisições de API feitas na sua organização. Cada entrada do registro inclui:Decisões tomadas pelo Investigator
Cada decisão que o Investigator toma por conta própria é registrada em O investigador, e não em um membro ou em uma chave de API: aprovar ou recusar uma sessão ou solicitar um reenvio, definir o status de uma transação, e resolver um caso, escalá-lo ou solicitar informações sobre ele. A entrada contém um link para o relatório do Investigator que embasa a decisão. Quando uma pessoa aceita ou substitui uma recomendação do Investigator, a entrada é registrada em nome dessa pessoa.Filtros e busca
A interface de registros de auditoria oferece recursos avançados de filtragem para ajudar você a encontrar exatamente o que procura.Busca inteligente
A barra de busca detecta automaticamente o que você está procurando:Filtros disponíveis
Retenção de dados
O seu plano define até quando você pode consultar o registro de auditoria e se pode exportá-lo:
Uma exportação em um plano que não inclui esse recurso retorna
403 com "code": "plan_limit_exceeded".
Segurança e privacidade
O que é registrado
Os registros de auditoria capturam metadados sobre as requisições de API:- Carimbo de tempo e duração da requisição
- Identidade do usuário (e-mail, ID do usuário) ou a chave de API que fez a requisição (o nome dela e os primeiros caracteres do segredo, nunca o segredo completo)
- Caminho da requisição e parâmetros de consulta
- Códigos de status da resposta
- Endereço IP e user agent do cliente
Corpos de requisição e de resposta de chamadas com chave de API
Para uma chamada feita com uma chave de API, o registro de auditoria também mantém uma cópia com dados ocultados do corpo JSON da requisição de uma escrita e da resposta a uma escrita ou a um erro, para que você possa ver por que uma chamada falhou. A resposta a uma leitura bem-sucedida não é mantida. A ocultação segue uma política de negação por padrão:- A estrutura é mantida: nomes de campos, aninhamento, tipos de valor, tamanhos de arrays e tamanhos de strings.
- Um valor só é mantido quando é um dos próprios identificadores, status, códigos, contagens ou carimbos de tempo da Didit, em um campo definido pela Didit, com o formato que esse campo espera.
- Um booleano só é mantido em um campo definido pela Didit.
- Todos os outros valores são substituídos por um marcador que indica o tipo e o tamanho, como
[redacted:string:12],[redacted:number:5]ou[redacted:boolean], enullcontinuanull. - Um nome de campo que não é um identificador simples, como um endereço de e-mail ou um número de telefone usado como chave, é substituído por
[redacted:key:23]. - Um corpo que não é JSON, como um formulário ou um upload de arquivo, é substituído por uma nota que indica o que ele era.
- O que resta é cortado em 4.096 caracteres.
content-type, user-agent e os cabeçalhos de limite de requisições, são mantidos; todos os outros cabeçalhos são descartados junto com seus valores.
Um valor enviado pelo seu próprio sistema, por exemplo em metadata ou vendor_data, nunca é mantido, mesmo quando o campo tem o nome de um dos campos da Didit.
O que NÃO é registrado
Para proteger dados sensíveis, os itens a seguir são excluídos automaticamente:- Tokens de autenticação e credenciais
- Senhas e segredos
- Dados pessoais das sessões de verificação
Controle de acesso
Visualizar o registro de auditoria exige as permissões de leitura e de listagem deaudit-logs. As funções Reader, Compliance Officer, Developer, Admin e Owner têm essas permissões, e uma função personalizada as recebe ao selecionar Audit logs no editor de funções.
Casos de uso comuns
Auditoria de conformidade
Auditoria de conformidade
Demonstre aos auditores que você tem visibilidade completa sobre quem acessou os dados de verificação:
- Filtre por um intervalo de datas que corresponda ao período da auditoria
- Filtre por aplicações ou usuários específicos, se necessário
- Exporte os resultados ou faça capturas de tela para a documentação
Investigação de segurança
Investigação de segurança
Se você suspeitar de acesso não autorizado:
- Pesquise o e-mail do usuário afetado ou endereços IP suspeitos
- Filtre por um intervalo de datas em torno do suposto incidente
- Procure padrões incomuns: tentativas de autenticação com falha, endpoints inesperados, horários atípicos
Depuração da integração
Depuração da integração
Ao investigar problemas na integração com a API:
- Pesquise o caminho do endpoint específico
- Filtre pelos códigos de status
4xxou5xxpara encontrar erros - Anote os registros de data e hora para correlacioná-los com os logs da sua aplicação
Revisão da atividade da equipe
Revisão da atividade da equipe
Acompanhe como sua equipe usa a plataforma:
- Filtre pelos e-mails de membros específicos da equipe
- Verifique quais sessões e recursos eles acessaram
- Certifique-se de que os membros da equipe estão seguindo os procedimentos adequados
Boas práticas
- Revisões regulares: revise os registros de auditoria periodicamente para identificar anomalias cedo.
- Refine sua pesquisa: use filtros específicos para reduzir o ruído e encontrar as entradas relevantes mais rápido.
- Intervalos de datas: sempre especifique um intervalo de datas para obter melhor desempenho em grandes volumes de dados.
- Salve pesquisas nos favoritos: salve as combinações de filtros mais usadas como favoritos no navegador para acessá-las rapidamente.