

 Primeros pasos
 Integración / SDKs
 Verificación de usuarios
 Verificación de empresas
 Monitorización de transacciones
 Registro de cambios
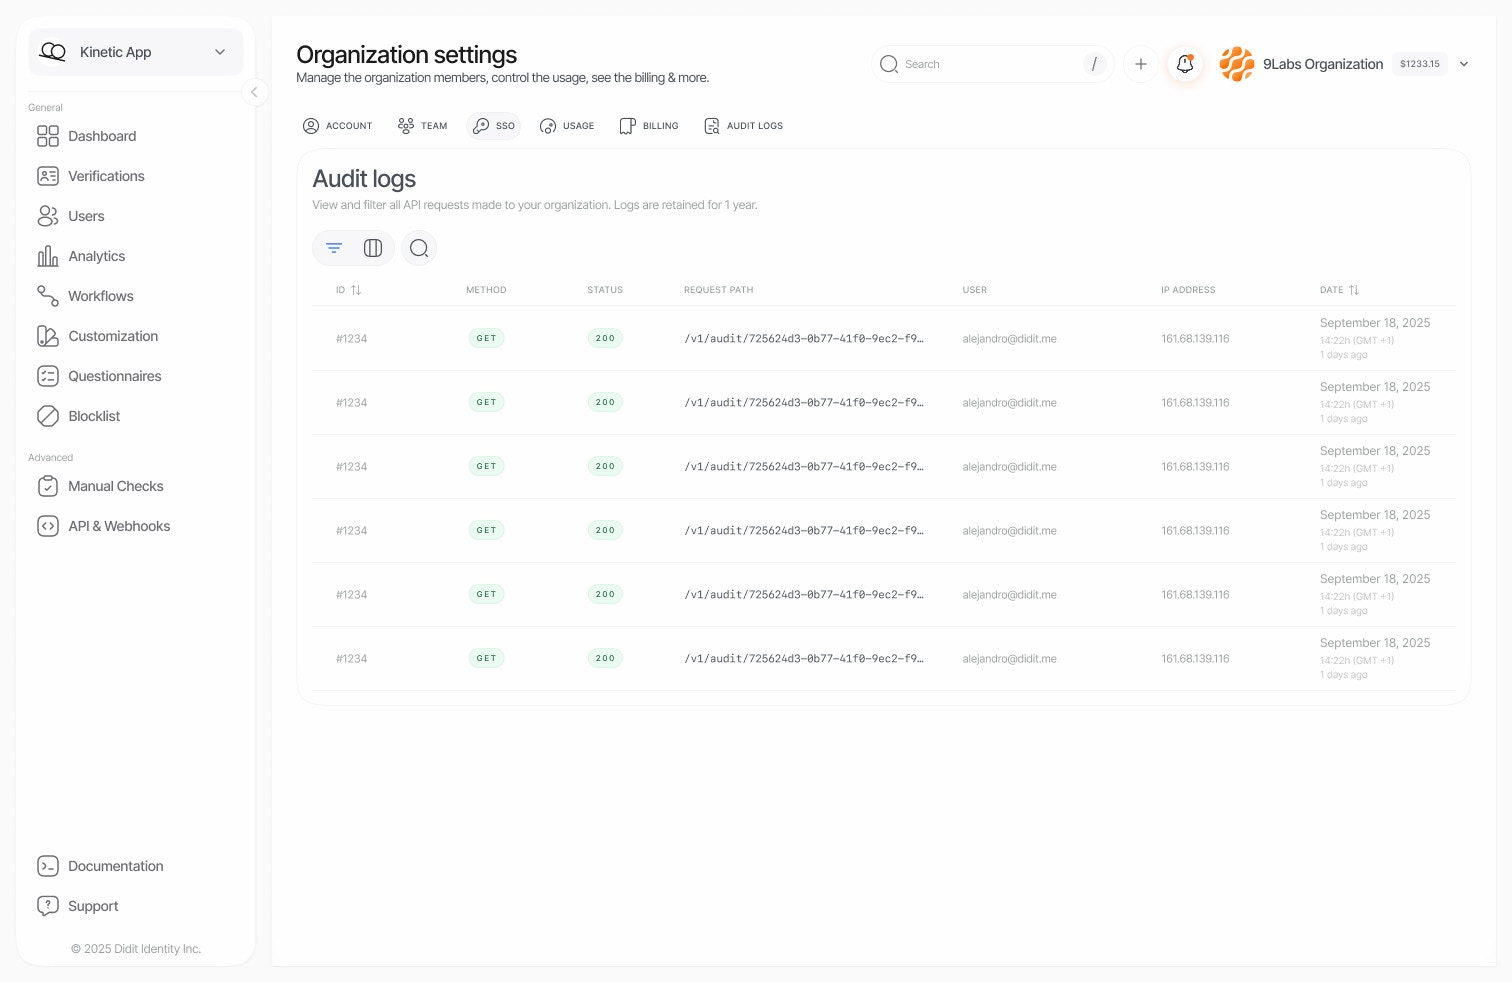
Por qué usar registros de auditoría
Acceso a los registros de auditoría
Abre Settings > Organization > Audit log en la consola de Didit. La interfaz muestra una lista cronológica de todas las solicitudes a la API realizadas en tu organización. Cada entrada del registro incluye:Decisiones tomadas por el Investigator
Cada decisión que el Investigator toma por su cuenta se registra bajo The Investigator, no bajo un miembro ni una clave de API: aprobar o rechazar una sesión o solicitar un nuevo envío, fijar el estado de una transacción, y resolver un caso, escalarlo o solicitar información sobre él. La entrada enlaza al informe del Investigator en el que se basa la decisión. Cuando una persona acepta o anula una recomendación del Investigator, la entrada se registra bajo esa persona.Filtros y búsqueda
La interfaz de los registros de auditoría ofrece potentes opciones de filtrado para que encuentres exactamente lo que buscas.Búsqueda inteligente
La barra de búsqueda detecta automáticamente lo que buscas:Filtros disponibles
Retención de datos
Tu plan determina hasta qué fecha puedes consultar el registro de auditoría y si puedes exportarlo:
Una exportación en un plan que no la incluye devuelve un
403 con "code": "plan_limit_exceeded".
Seguridad y privacidad
Qué se registra
Los registros de auditoría recogen metadatos de las solicitudes a la API:- Sello de tiempo y duración de la solicitud
- Identidad del usuario (correo electrónico, ID de usuario) o la clave de API que hizo la solicitud (su nombre y los primeros caracteres de su secreto, nunca el secreto completo)
- Ruta de la solicitud y parámetros de consulta
- Códigos de estado de la respuesta
- Dirección IP y user agent del cliente
Cuerpos de solicitud y respuesta de las llamadas con clave de API
En una solicitud realizada con una clave de API, el registro de auditoría también conserva una copia censurada del cuerpo JSON de la solicitud de una escritura y de la respuesta a una escritura o a un error, para que puedas ver por qué falló una solicitud. La respuesta a una solicitud de lectura exitosa no se conserva. La censura utiliza un enfoque de denegación predeterminada:- La estructura se mantiene: nombres de campos, anidamiento, tipos de valores, longitudes de arrays y longitudes de cadenas.
- Un valor solo se mantiene cuando es uno de los identificadores, estados, códigos, recuentos o sellos de tiempo propios de Didit, en un campo que Didit define y con la estructura que ese campo espera.
- Un booleano solo se mantiene en un campo que Didit define.
- Cualquier otro valor se sustituye por un marcador que indica su tipo y longitud, como
[redacted:string:12],[redacted:number:5]o[redacted:boolean], ynullse mantiene comonull. - Un nombre de campo que no es un identificador simple, como una dirección de correo electrónico o un número de teléfono usado como clave, se sustituye por
[redacted:key:23]. - Un cuerpo que no es JSON, como un formulario o la subida de un archivo, se sustituye por una nota que indica qué era.
- El contenido restante se trunca a 4096 caracteres.
content-type, user-agent y los encabezados de límite de solicitudes; cualquier otro encabezado se descarta junto con su valor.
Un valor que envía tu propio sistema, por ejemplo en metadata o vendor_data, nunca se conserva, aunque su campo se llame como uno de los de Didit.
Qué NO se registra
Para proteger los datos sensibles, se excluye automáticamente lo siguiente:- Tokens de autenticación y credenciales
- Contraseñas y secretos
- Datos personales de las sesiones de verificación
Control de acceso
Para ver el registro de auditoría se necesitan los permisos de lectura y listado deaudit-logs. Los roles Lector, Responsable de cumplimiento, Desarrollador, Administrador y Propietario los tienen, y un rol personalizado los obtiene al seleccionar Audit logs en el editor de roles.
Casos de uso habituales
Auditorías de cumplimiento
Auditorías de cumplimiento
Demuestra a los auditores que tienes visibilidad completa sobre quién accedió a los datos de verificación:
- Filtra por el rango de fechas que coincida con el periodo de auditoría
- Filtra por aplicaciones o usuarios concretos si es necesario
- Exporta los resultados o haz capturas de pantalla para la documentación
Investigación de seguridad
Investigación de seguridad
Si sospechas de un acceso no autorizado:
- Busca el correo electrónico del usuario afectado o las direcciones IP sospechosas
- Filtra por un rango de fechas en torno al incidente sospechado
- Busca patrones inusuales: intentos de autenticación fallidos, endpoints inesperados, horarios anómalos
Depuración de la integración
Depuración de la integración
Al resolver problemas de integración con la API:
- Busca la ruta del endpoint concreto
- Filtra por códigos de estado
4xxo5xxpara encontrar errores - Anota las marcas de tiempo para correlacionarlas con los registros de tu aplicación
Revisión de la actividad del equipo
Revisión de la actividad del equipo
Supervisa cómo usa la plataforma tu equipo:
- Filtra por los correos electrónicos de miembros concretos del equipo
- Revisa a qué sesiones y funciones accedieron
- Asegúrate de que los miembros del equipo siguen los procedimientos adecuados
Buenas prácticas
- Revisiones periódicas: revisa los registros de auditoría de forma periódica para detectar anomalías a tiempo.
- Acota tu búsqueda: usa filtros específicos para reducir el ruido y encontrar más rápido las entradas relevantes.
- Rangos de fechas: especifica siempre un rango de fechas para obtener un mejor rendimiento con grandes volúmenes de datos.
- Guarda tus búsquedas: guarda las combinaciones de filtros habituales como marcadores del navegador para acceder a ellas rápidamente.