

 Mulai
 Integrasi / SDK
 Verifikasi Pengguna
 Verifikasi Bisnis
 Pemantauan Transaksi
 Log Perubahan
Mengapa log audit?
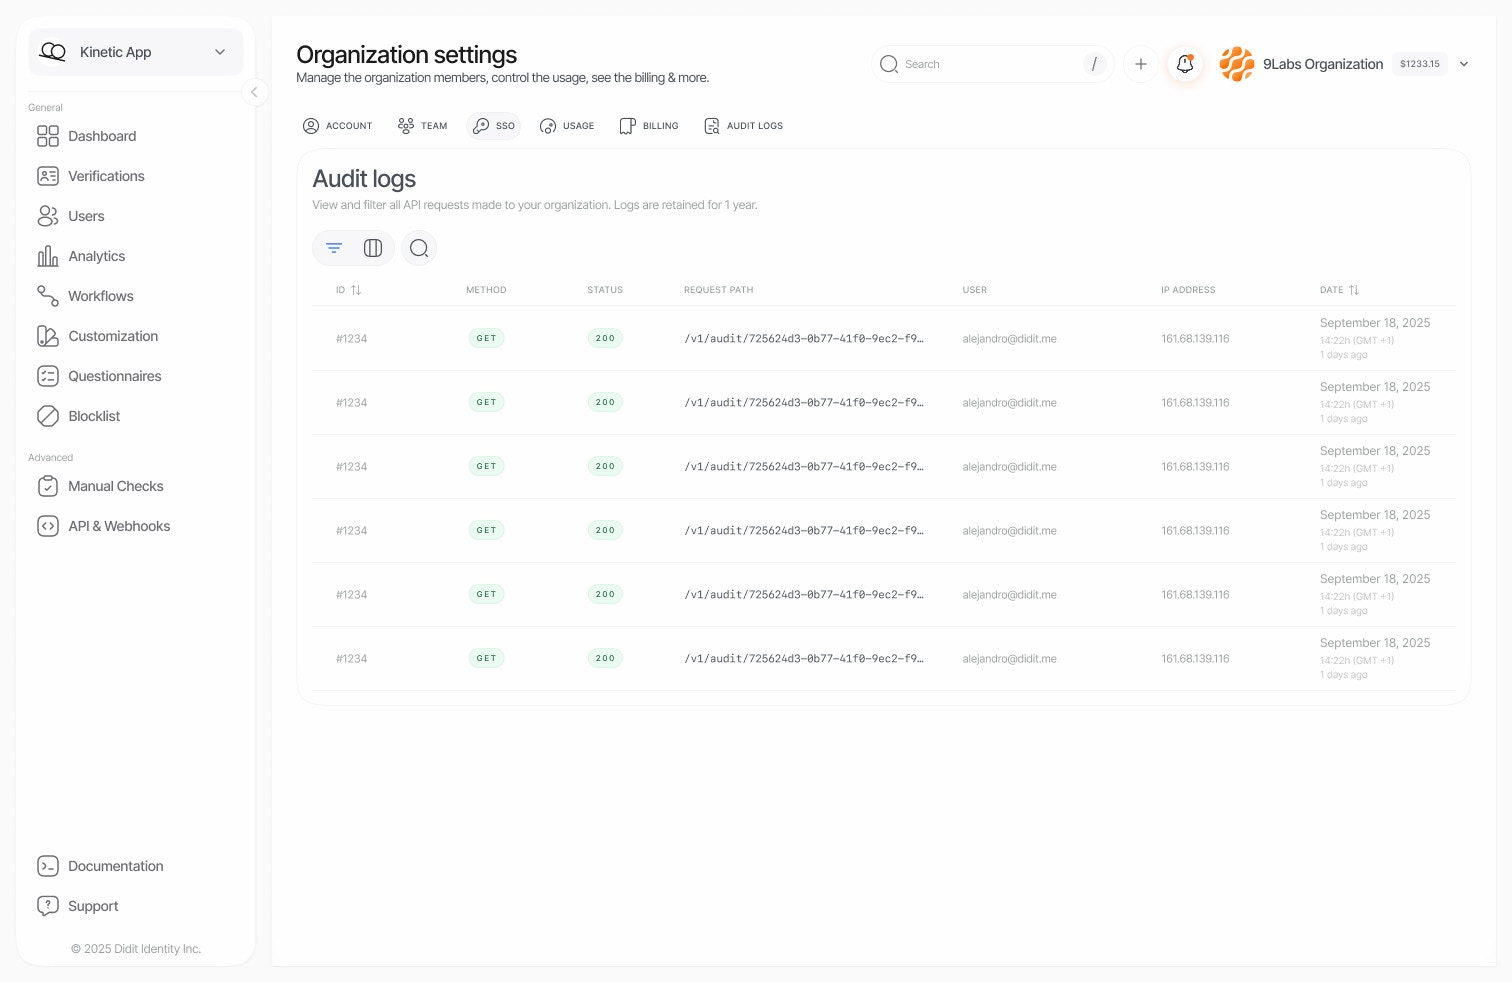
Mengakses log audit
Buka Settings > Organization > Audit log di Didit Console. Antarmuka menampilkan daftar permintaan API dalam organisasi Anda secara kronologis. Setiap entri log mencakup:Keputusan yang diambil The Investigator
Setiap keputusan yang diambil Investigator secara mandiri dicatat di bawah The Investigator, bukan di bawah anggota atau kunci API: menyetujui atau menolak sesi atau meminta pengiriman ulang, menetapkan status transaksi, serta menyelesaikan kasus, mengeskalasikannya, atau meminta informasi terkait kasus tersebut. Entri tersebut menautkan ke laporan Investigator yang mendasari keputusan itu. Ketika seseorang menerima atau mengesampingkan rekomendasi Investigator, entri dicatat atas nama orang tersebut.Pemfilteran dan pencarian
Antarmuka Log Audit menyediakan kemampuan pemfilteran yang kuat untuk membantu Anda menemukan persis yang Anda cari.Pencarian cerdas
Kolom pencarian secara otomatis mendeteksi apa yang Anda cari:Filter yang tersedia
Retensi data
Paket Anda menentukan seberapa jauh ke belakang Anda dapat membaca log audit dan apakah Anda dapat mengekspornya:
Ekspor pada paket yang tidak memilikinya akan mengembalikan
403 dengan "code": "plan_limit_exceeded".
Keamanan dan privasi
Yang dicatat
Log audit menangkap metadata tentang permintaan API:- Stempel waktu dan durasi permintaan
- Identitas pengguna (email, ID pengguna), atau kunci API yang membuat permintaan (namanya dan beberapa karakter pertama rahasianya, tidak pernah rahasia lengkap)
- Jalur permintaan dan parameter query
- Kode status respons
- Alamat IP klien dan user agent
Isi permintaan dan respons dari panggilan kunci API
Untuk panggilan yang dibuat dengan kunci API, log audit juga menyimpan salinan yang telah disunting dari body JSON permintaan tulis dan respons terhadap permintaan tulis atau kesalahan, sehingga Anda dapat melihat alasan panggilan gagal. Respons terhadap permintaan baca yang berhasil tidak disimpan. Penyuntingan bersifat default-deny:- Struktur tetap dipertahankan: nama kolom, nesting, tipe nilai, panjang array, dan panjang string.
- Sebuah nilai hanya dipertahankan jika merupakan pengenal, status, kode, jumlah, atau stempel waktu milik Didit sendiri, pada kolom yang didefinisikan Didit, dengan bentuk yang diharapkan kolom tersebut.
- Nilai boolean hanya dipertahankan pada kolom yang didefinisikan Didit.
- Setiap nilai lain diganti dengan penanda yang menyebutkan tipe dan panjangnya, seperti
[redacted:string:12],[redacted:number:5], atau[redacted:boolean], sedangkannulltetapnull. - Nama kolom yang bukan pengenal sederhana, seperti alamat email atau nomor telepon yang dipakai sebagai kunci, diganti dengan
[redacted:key:23]. - Body yang bukan JSON, seperti formulir atau unggahan berkas, diganti dengan catatan yang menyebutkan jenisnya.
- Hasil yang tersisa dipotong pada 4.096 karakter.
content-type, user-agent, dan header batas laju yang dipertahankan; header lain dibuang beserta nilainya.
Nilai yang dikirim sistem Anda sendiri, misalnya dalam metadata atau vendor_data, tidak pernah disimpan, bahkan jika nama kolomnya mirip dengan kolom milik Didit.
Yang tidak dicatat
Untuk melindungi data sensitif, hal-hal berikut dikecualikan secara otomatis:- Token autentikasi dan kredensial
- Kata sandi dan rahasia
- Data pribadi dari sesi verifikasi
Kontrol akses
Melihat log audit memerlukan izin baca dan daftaraudit-logs. Peran Reader, Petugas Kepatuhan, Pengembang, Admin, dan Owner semuanya memiliki izin tersebut, dan peran kustom mendapatkannya dengan memilih Log audit di editor peran.
Kasus penggunaan umum
Audit kepatuhan
Audit kepatuhan
Tunjukkan kepada auditor bahwa Anda memiliki visibilitas penuh terhadap siapa saja yang mengakses data verifikasi:
- Filter berdasarkan rentang tanggal yang sesuai dengan periode audit
- Filter berdasarkan aplikasi atau pengguna tertentu jika diperlukan
- Ekspor atau ambil tangkapan layar hasilnya untuk dokumentasi
Investigasi keamanan
Investigasi keamanan
Jika Anda menduga adanya akses tidak sah:
- Cari email pengguna yang terdampak atau alamat IP yang mencurigakan
- Filter berdasarkan rentang tanggal di sekitar insiden yang diduga
- Perhatikan pola yang tidak biasa: upaya autentikasi yang gagal, endpoint yang tidak terduga, jam yang tidak wajar
Debugging integrasi
Debugging integrasi
Saat memecahkan masalah integrasi API:
- Cari path endpoint tertentu
- Filter berdasarkan kode status
4xxatau5xxuntuk menemukan error - Catat timestamp untuk dikorelasikan dengan log aplikasi Anda
Tinjauan aktivitas tim
Tinjauan aktivitas tim
Pantau bagaimana tim Anda menggunakan platform:
- Filter berdasarkan email anggota tim tertentu
- Tinjau sesi dan fitur apa saja yang mereka akses
- Pastikan anggota tim mengikuti prosedur yang benar
Praktik terbaik
- Tinjauan rutin: tinjau log audit secara berkala untuk mendeteksi anomali sejak dini.
- Persempit pencarian Anda: gunakan filter spesifik untuk mengurangi noise dan menemukan entri yang relevan lebih cepat.
- Rentang tanggal: selalu tentukan rentang tanggal untuk performa yang lebih baik pada dataset besar.
- Tandai pencarian sebagai bookmark: simpan kombinasi filter yang sering digunakan sebagai bookmark browser agar lebih cepat diakses.