

 Mulai
 Integrasi / SDK
 Verifikasi Pengguna
 Verifikasi Bisnis
 Pemantauan Transaksi
 Log Perubahan
Peran dan lokasi pemrosesan
Butuh DPA, TOMs, atau atestasi kepatuhan lainnya? Hubungi perwakilan Didit Anda.
Kontrol retensi
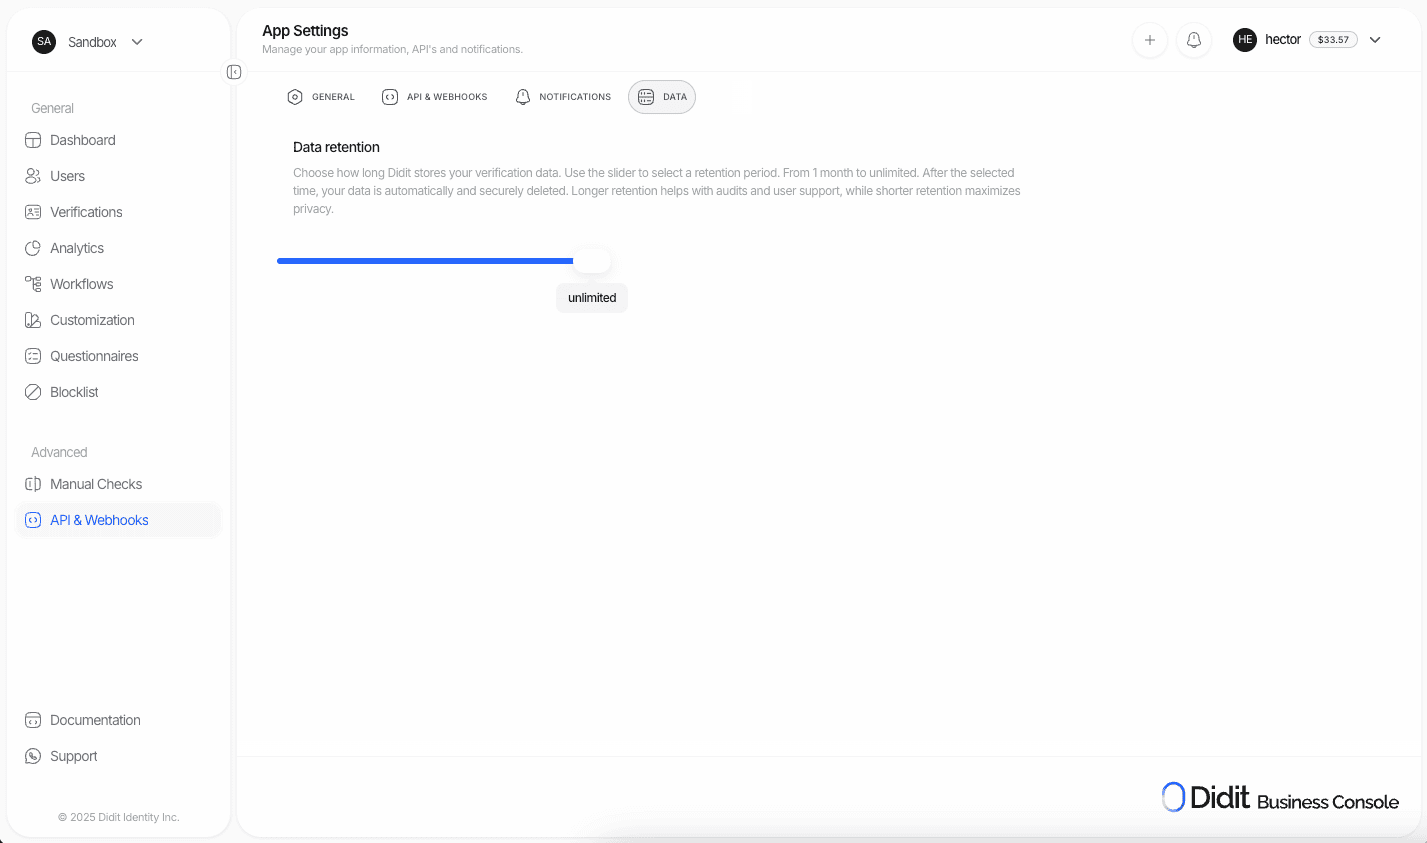
Atur retensi di Business Console → App Settings → Data retention.1
Buka pengaturan retensi
Buka Business Console → App Settings → Data retention.
2
Pilih kebijakan retensi
Pilih jendela waktu dari 1 bulan hingga 10 tahun. Unlimited dan periode kustom tersedia di Enterprise.
Aplikasi baru dimulai dengan jendela terpanjang yang disertakan paketnya: 1 tahun di Free, 5 tahun di Growth, 10 tahun di Scale, dan unlimited di Enterprise.
3
Simpan
Klik Save untuk menerapkan kebijakan ke semua sesi mendatang dan sesi yang sudah ada.
Penghapusan manual
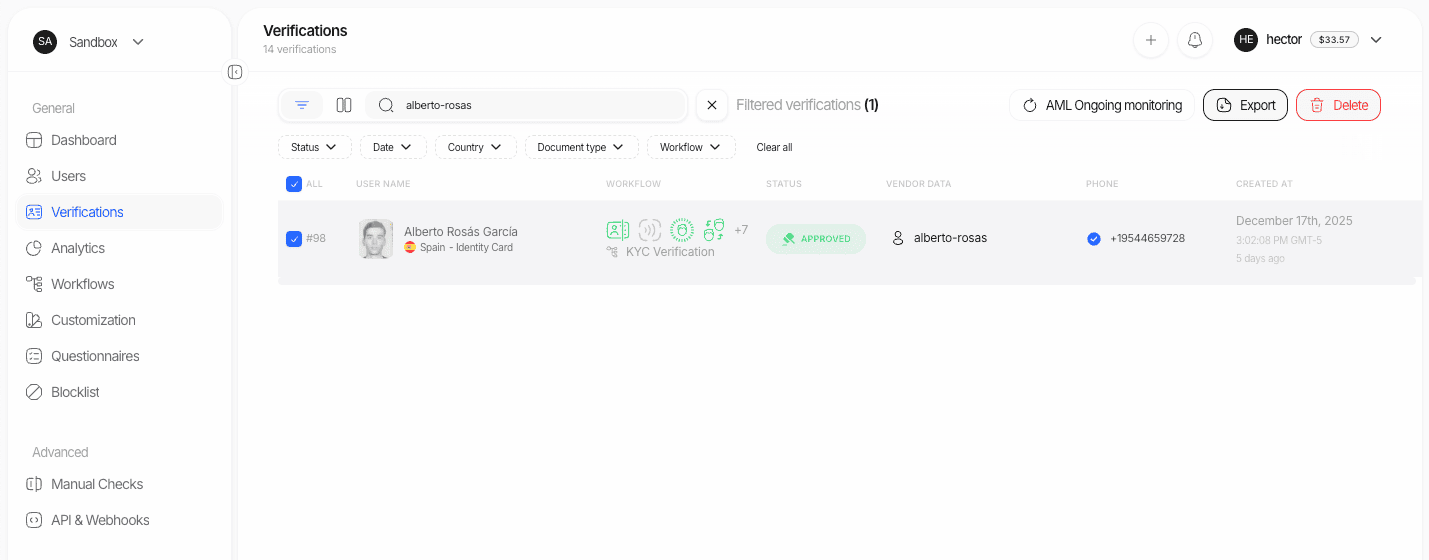
Hapus sesi individual dari Konsol saat Anda memerlukan penghapusan satu kali.- Buka Verifikasi Pengguna (atau Verifikasi Bisnis) di bilah sisi.
- Cari atau filter sesi target.
- Klik tombol Delete (kanan atas) dan konfirmasi.
Penghapusan terprogram
Hapus sesi melalui API kapan saja dengan memanggil endpoint Hapus Sesi.
Untuk permintaan penghapusan data subjek, kirim
{"deletion_instruction": "privacy_erasure"} di body sehingga templat biometrik yang tersimpan untuk orang tersebut juga dihapus.
Retensi templat biometrik
Setiap sesi KYC dengan swafoto liveness menyimpan embedding wajah yang digunakan untuk deteksi duplikat dan Pencarian Wajah 1:N. Secara default, embedding tersebut dihapus bersama sesi, sehingga seseorang yang sesinya telah Anda hapus dapat memverifikasi ulang tanpa ditandai sebagai duplikat. Alur kerja yang langkah Liveness-nya Pencarian Wajah otomatis dinonaktifkan tidak pernah menyimpan embedding tersebut sejak awal, sehingga tidak ada yang perlu dipertahankan untuk sesi tersebut. Jika Anda menghapus sesi segera setelah persetujuan tetapi tetap perlu mendeteksi pendaftaran ulang, aktifkan retensi templat biometrik. Didit kemudian menghapus sesi beserta seluruh datanya seperti biasa dan menyimpan satu templat biometrik wajah yang dikelola secara terpisah, tanpa gambar, yang dikaitkan dengan Pengguna.Aktifkan
1
Buka pengaturan retensi
Buka Business Console → App Settings → Data retention.
2
Aktifkan Retain biometric template
Pilih Retain until scheduled expiry or earlier deletion. Pengaturan ini berbunyi: Menyimpan templat biometrik wajah tanpa gambar untuk deteksi duplikat dalam lingkup tenant setelah penghapusan sesi operasional. Templat ini tetap merupakan data biometrik dan dihapus sesuai jadwal yang dikonfigurasi, batas waktu hukum yang berlaku, Pengguna dihapus, permintaan penghapusan privasi, atau penghapusan permanen.
3
Tetapkan periode retensi terbatas
Masukkan jumlah hari (1 sampai 3650) selama templat boleh disimpan. Pengaturan tidak dapat disimpan tanpa nilai ini. Didit menerapkan yang lebih pendek di antara periode ini, jendela retensi umum Anda, dan batas waktu apa pun yang Anda kirim pada panggilan penghapusan.
4
Simpan
Kebijakan ini berlaku untuk penghapusan mulai sekarang. Mengubah pengaturan ini tidak membuat atau menghapus permanen templat yang sudah ada.
PATCH /v3/webhook/:
Aplikasi yang sudah ada tetap menggunakan
delete_with_session hingga Anda mengubah kebijakan. Tidak ada yang mengaktifkan retensi atas nama Anda.
Apa yang disimpan dan apa yang dihapus
Templat yang disimpan terikat pada lingkup tenant dan hanya digunakan atas instruksi Anda untuk deteksi wajah duplikat dan multi-akun, autentikasi biometrik, serta daftar wajah Anda sendiri. Templat ini tidak pernah digunakan untuk pelatihan model, analitik, pencocokan lintas organisasi, atau pemrosesan penipuan Didit sendiri.
Kontrol per penghapusan
Setiap penghapusan melaporkan hasilnya, dan setiap panggilan penghapusan dapat mengganti kebijakan:- Console: konfirmasi penghapusan menampilkan apakah templat setiap sesi akan disimpan atau dihapus. Konfirmasi berbunyi: Ini menghapus sesi dan memulai penghapusan data sesinya. Jika retensi templat biometrik diaktifkan untuk penghapusan operasional ini, templat biometrik tanpa gambar tetap tersimpan secara terpisah hingga masa berlaku terjadwalnya berakhir atau dihapus permanen lebih awal. Permintaan penghapusan privasi juga menghapus templat secara permanen. Sesi tanpa Pengguna tidak dapat menyimpan templat dan ditandai demikian.
- API: kirim
retain_face_embeddings,face_retention_days,face_retention_deadline,deletion_instruction, daninstruction_idpada Hapus Sesi atau Hapus Sesi Batch.
Dua jenis instruksi penghapusan
Kapan templat dihapus permanen
- Anda menghapus permanen templat tersebut di Lists → Biometric templates atau melalui API Templat Biometrik.
- Anda menghapus Pengguna dengan Hapus Pengguna Batch.
- Anda menghapus sesi apa pun dari Pengguna tersebut dengan
deletion_instruction: "privacy_erasure". - Periode retensinya berakhir. Didit otomatis menghapusnya secara permanen.
Tempat melihatnya
- Lists → Biometric templates menampilkan setiap templat beserta Pengguna, sumber, tanggal retensi dan tanggal kedaluwarsanya, serta statusnya, dengan penghapusan permanen tunggal dan massal.
- Users → [user] → Biometric templates menampilkan templat yang terikat pada satu Pengguna.
- API Templat Biometrik menyediakan data dan tindakan yang sama, dan setiap penyimpanan serta penghapusan permanen dicatat dalam jejak audit.
Templat yang disimpan tercakup oleh ketentuan data biometrik dalam DPA Anda. Tidak ada isi halaman ini yang merupakan nasihat hukum: Anda tetap bertanggung jawab atas dasar hukum, pemberitahuan, persetujuan, dan periode retensi yang berlaku bagi pengguna Anda.
Pola proses-dan-hapus
Untuk minimisasi data yang maksimal, proses data verifikasi melalui Didit dan hapus segera setelah menerima hasil melalui webhook.1
Buat sesi
Backend Anda memanggil API Buat Sesi.
2
Didit menjalankan pemeriksaan
Identitas, liveness, AML, dan pemeriksaan lain yang dikonfigurasi dijalankan secara otomatis.
3
Terima webhook
Didit mengirim webhook berisi
status, session_id, vendor_data, dan data verifikasi lengkap.4
Simpan hanya yang Anda butuhkan
Simpan kolom minimum yang diperlukan untuk catatan Anda (misalnya,
status, vendor_data).5
Hapus dari Didit
Panggil API Hapus Sesi untuk
session_id tersebut guna menghapus sesi dan datanya dari Didit. Jika Anda mengandalkan deteksi duplikat untuk pendaftaran di masa depan, aktifkan lebih dulu retensi templat biometrik; jika tidak, embedding wajah ikut dihapus.Keamanan dan jaminan
ISO/IEC 27001
ISMS telah diterapkan. Sertifikat dan cuplikannya tersedia atas permintaan.
Uji penetrasi
Uji penetrasi berkala oleh pihak ketiga dengan tindakan perbaikan yang dilacak.
Tidak ada pelanggaran yang diketahui
Hingga saat ini tidak ada pelanggaran keamanan yang dilaporkan.
Tim keamanan internal
Tim keamanan siber khusus dengan akses dengan hak istimewa minimum dan pemisahan lingkungan yang ketat.
Seluruh aktivitas API tercatat di Log Audit untuk keperluan keamanan, kepatuhan, dan pemecahan masalah. Seberapa jauh ke belakang Anda dapat membacanya bergantung pada paket Anda: lihat Log audit.
Penyimpanan dengan minimisasi data
Kami sedang menambahkan fitur yang memungkinkan Anda menyimpan hanya kolom data tertentu, misalnya menyimpanstatus dan vendor_data sambil menghapus otomatis artefak yang lebih berat seperti gambar dan dokumen. Hal ini memberi kontrol yang lebih ketat bagi tim yang beroperasi di bawah prinsip minimisasi data.
FAQ
Bisakah saya menetapkan retensi yang berbeda untuk setiap lingkungan?
Bisakah saya menetapkan retensi yang berbeda untuk setiap lingkungan?
Bisa. Anda dapat mengonfigurasi kebijakan retensi yang berbeda untuk setiap aplikasi yang Anda miliki di Didit.
Bisakah saya mengekspor data sebelum penghapusan?
Bisakah saya mengekspor data sebelum penghapusan?
Bisa. Ekspor data sesi melalui Console atau API, lalu panggil endpoint Hapus Sesi.
Apakah pengguna yang sudah dihapus masih terdeteksi sebagai duplikat?
Apakah pengguna yang sudah dihapus masih terdeteksi sebagai duplikat?
Hanya jika Anda mengaktifkan retensi templat biometrik sebelum menghapus sesinya. Secara default, embedding wajah dihapus bersama sesi dan orang tersebut dapat memverifikasi ulang tanpa penanda duplikat. Lihat Retensi templat biometrik.
Di mana saya dapat melihat siapa yang mengakses apa?
Di mana saya dapat melihat siapa yang mengakses apa?
Gunakan Log audit di Console (Settings > Organization > Log audit). Filter berdasarkan pengguna, endpoint, atau rentang tanggal. Seberapa jauh ke belakang Anda dapat membacanya bergantung pada paket Anda: lihat Log audit.
Daftar periksa implementasi
1
Konfigurasikan retensi
Atur kebijakan retensi Anda di Console → App Settings → Data retention.
2
Berlangganan webhook
Siapkan webhook dan verifikasi tanda tangannya.
3
Simpan kolom minimum
Simpan hanya kolom yang dibutuhkan bisnis Anda.
4
Implementasikan penghapusan terprogram
Panggil API Hapus Sesi jika Anda menggunakan pola proses-dan-hapus.
5
Pastikan wilayah pemrosesan
Periksa lokasi data aplikasi Anda di Application settings > Data and privacy (Uni Eropa secara default, atau di negara setempat untuk pelanggan perusahaan).
6
Pisahkan lingkungan
Gunakan kunci API Sandbox dan Live yang terpisah dengan kebijakan retensi independen. Rotasi kunci secara berkala.