

 Começar
 Integrar / SDKs
 Verificação de utilizadores
 Verificação de empresas
 Monitorização de transações
 Registo de alterações
Função e local de tratamento
Precisa de um DPA, de TOMs ou de outras atestações de conformidade? Contacte o seu representante da Didit.
Controlos de conservação
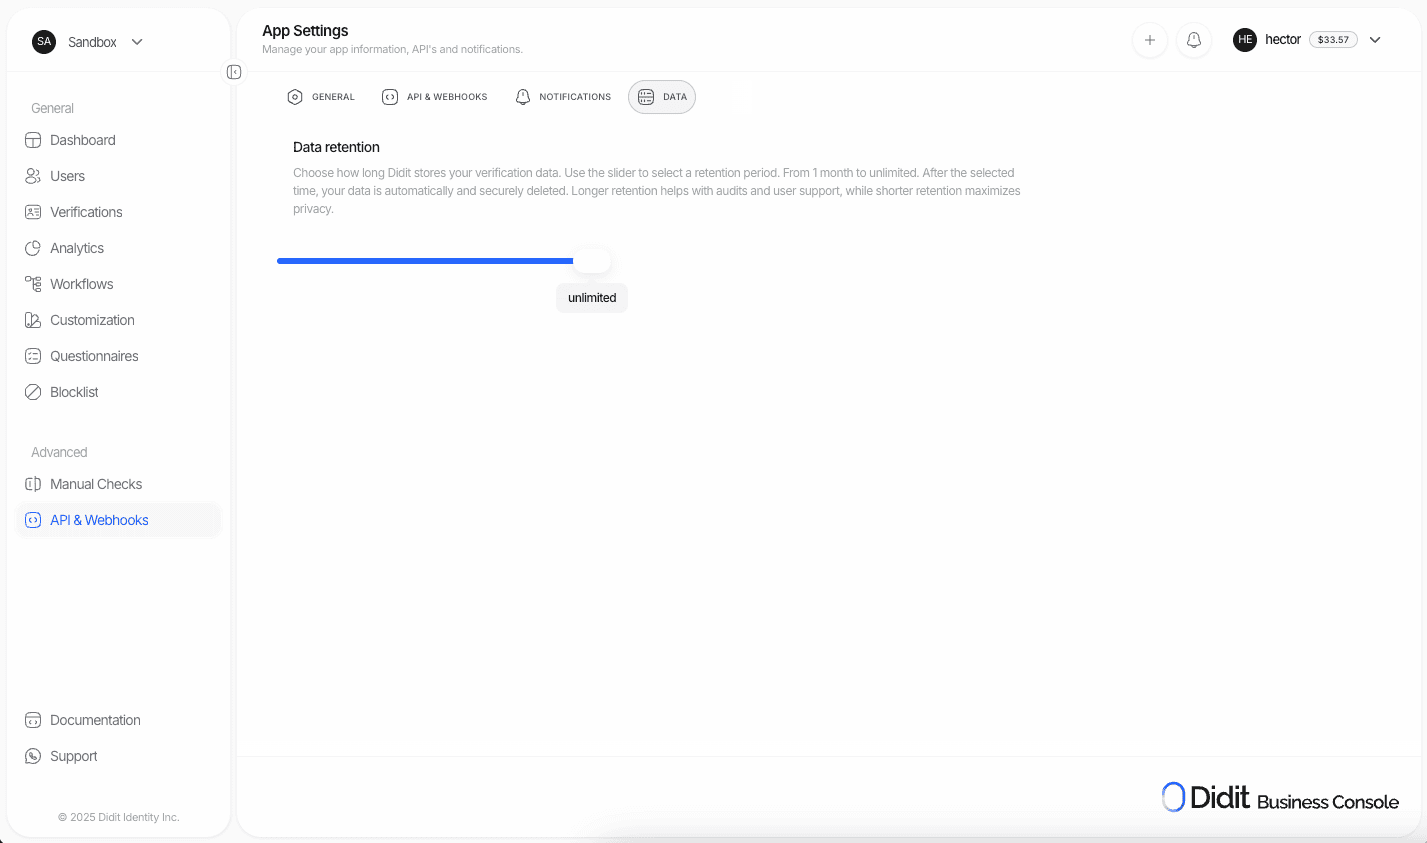
Configure a conservação em Business Console → App Settings → Data retention.1
Abrir definições de conservação
Aceda a Business Console → App Settings → Data retention.
2
Escolha uma política de conservação
Selecione um período entre 1 mês e 10 anos. Ilimitado e períodos personalizados estão disponíveis no Enterprise.
Uma nova aplicação começa com o período mais longo incluído no seu plano: 1 ano no Free, 5 anos no Growth, 10 anos no Scale e Ilimitado no Enterprise.
3
Guardar
Clique em Guardar para aplicar a política a todas as sessões futuras e existentes.
Eliminação manual
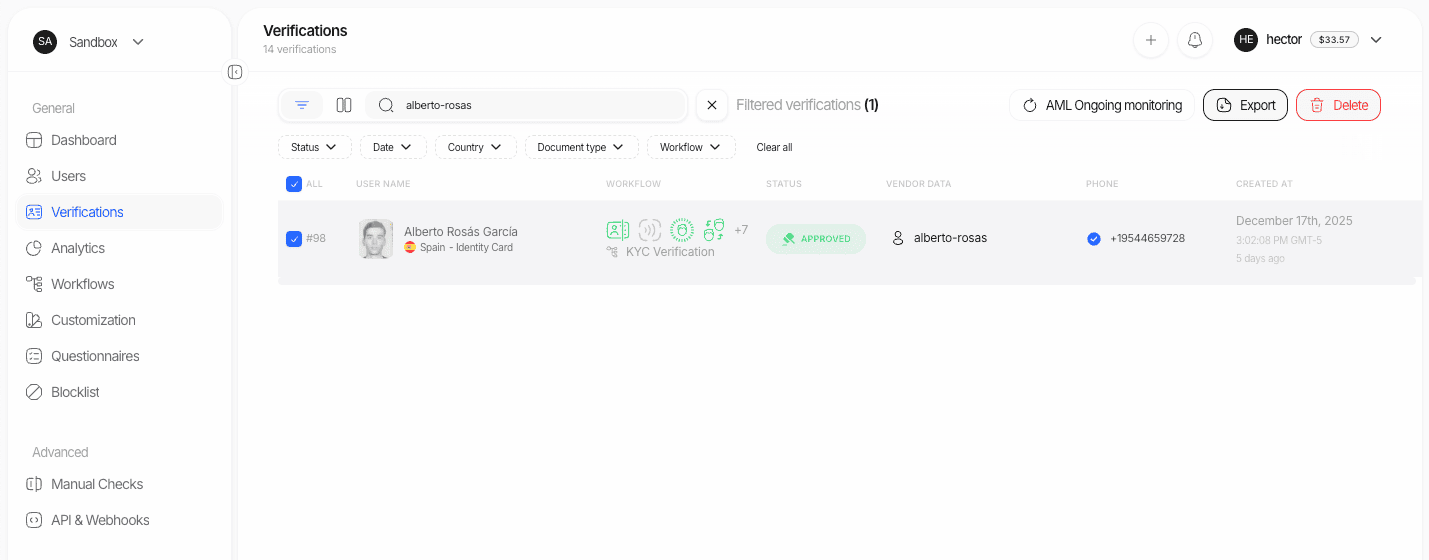
Elimine sessões individuais a partir da Console quando precisar de remoções pontuais.- Abra Verificações de utilizadores (ou Verificações de empresas) na barra lateral.
- Pesquise ou filtre a sessão pretendida.
- Clique no botão Eliminar (canto superior direito) e confirme.
Eliminação programática
Elimine uma sessão através da API a qualquer momento, ao chamar o endpoint Eliminar sessão.
Para um pedido de apagamento por parte de um titular dos dados, envie
{"deletion_instruction": "privacy_erasure"} no corpo do pedido, para que qualquer template biométrico conservado dessa pessoa seja também eliminado.
Retenção de modelo biométrico
Toda a sessão KYC com selfie de prova de vida tem um embedding facial que alimenta a deteção de duplicados e a Pesquisa facial 1:N. Por predefinição, esse embedding é eliminado com a sessão, para que uma pessoa cuja sessão tenha sido eliminada possa voltar a verificar-se sem ser sinalizada como duplicado. Os fluxos de trabalho cujo passo de prova de vida tem a pesquisa facial automática desativada nunca guardam esse embedding, pelo que a retenção não tem nada a manter para as respetivas sessões. Se eliminar as sessões logo após a aprovação, mas ainda precisar de detetar novos registos duplicados, ative a retenção de modelo biométrico. A Didit elimina então a sessão e todos os seus dados, como habitualmente, e mantém um modelo biométrico facial, gerido separadamente e sem imagens, associado ao utilizador.Ativar
1
Abrir as definições de retenção
Aceda a Business Console → App Settings → Data retention.
2
Ativar Retain biometric template
Selecione Retain until scheduled expiry or earlier deletion. A definição diz: Mantém um modelo biométrico facial sem imagens para deteção de duplicados limitada à organização, após uma eliminação operacional de sessão. Continua a ser dado biométrico e é eliminado conforme o respetivo calendário, o prazo da legislação aplicável, a eliminação do utilizador, um pedido de apagamento por privacidade ou uma purga explícita.
3
Definir um período de retenção finito
Introduza o número de dias (de 1 a 3650) durante os quais um modelo pode ser mantido. A definição não pode ser guardada sem este valor. A Didit aplica o mais curto de entre este período, a sua janela de retenção geral e qualquer prazo que envie num pedido de eliminação.
4
Guardar
A política aplica-se às eliminações a partir deste momento. Alterar a definição não cria nem purga nenhum modelo existente.
PATCH /v3/webhook/:
As aplicações existentes mantêm
delete_with_session até alterar a política. Nada ativa a retenção em seu nome.
O que é retido e o que é eliminado
O modelo retido é limitado à organização e é usado apenas por instrução sua, para deteção de faces duplicadas e de contas múltiplas, autenticação biométrica e as suas próprias listas faciais. Nunca é usado para treino de modelos, análises, correspondência entre organizações ou o processamento de fraude próprio da Didit.
Controlo por eliminação
Cada eliminação indica o respetivo resultado, e cada chamada de eliminação pode substituir a política:- Consola: a confirmação de eliminação mostra se o modelo de cada sessão será retido ou eliminado. A confirmação diz: Isto elimina a sessão e inicia a eliminação dos respetivos dados de sessão. Se a retenção de modelo biométrico estiver ativa para esta eliminação operacional, um modelo biométrico sem imagens permanece à parte até à expiração programada ou a uma purga antecipada. Os pedidos de apagamento por privacidade também purgam o modelo. As sessões sem utilizador não podem reter um modelo e são assinaladas como tal.
- API: envie
retain_face_embeddings,face_retention_days,face_retention_deadline,deletion_instructioneinstruction_idem Eliminar sessão ou em Eliminar sessões em lote.
Dois tipos de instrução de eliminação
Quando um modelo é purgado
- Purga-o em Lists → Biometric templates ou através da API de modelos biométricos.
- Elimina o utilizador com Eliminar utilizadores em lote.
- Elimina qualquer sessão desse utilizador com
deletion_instruction: "privacy_erasure". - O seu período de retenção termina. A Didit purga-o automaticamente.
Onde os ver
- Lists → Biometric templates lista todos os modelos com o respetivo utilizador, origem, datas de retenção e de expiração e estado, com purga individual e em massa.
- Users → [user] → Biometric templates mostra os modelos associados a um utilizador.
- A API de modelos biométricos disponibiliza os mesmos dados e ações, e cada retenção e cada purga ficam registadas no registo de auditoria.
Os modelos retidos estão abrangidos pelos termos de dados biométricos do seu DPA. Nada nesta página constitui aconselhamento jurídico: é você quem responde pela base jurídica, pelos avisos, pelo consentimento e pelo período de retenção aplicáveis aos seus utilizadores.
Padrão de processar e eliminar
Para minimizar os dados tanto quanto possível, processe os dados de verificação através da Didit e elimine-os imediatamente após receber os resultados através de webhooks.1
Criar uma sessão
O seu backend chama a API Criar sessão.
2
A Didit executa as verificações
Verificações de identidade, prova de vida, AML e quaisquer outras configuradas são executadas automaticamente.
3
Receber o webhook
A Didit envia um webhook com
status, session_id, vendor_data e os dados completos da verificação.4
Guardar apenas o necessário
Guarde os campos mínimos necessários para os seus registos (por exemplo,
status, vendor_data).5
Eliminar na Didit
Chame a API Eliminar sessão para esse
session_id para eliminar a sessão e os respetivos dados da Didit. Se depender da deteção de duplicados em futuros registos, ative primeiro a conservação do template biométrico; caso contrário, o embedding facial também é eliminado.Segurança e garantias
ISO/IEC 27001
Sistema de gestão de segurança da informação (SGSI) implementado. Certificado e excertos disponíveis mediante pedido.
Testes de penetração
Testes de penetração periódicos por terceiros, com acompanhamento das correções.
Sem violações conhecidas
Não foram reportadas violações de segurança até à data.
Equipa interna de segurança
Equipa de cibersegurança dedicada, com acesso baseado no princípio do menor privilégio e separação rigorosa entre ambientes.
Toda a atividade da API é registada em Registos de Auditoria para segurança, conformidade e resolução de problemas. O período a que pode recuar depende do seu plano: veja Registos de auditoria.
Armazenamento com minimização de dados
Estamos a adicionar funcionalidades que lhe permitem conservar apenas os campos de dados selecionados. Por exemplo, manterstatus e vendor_data enquanto elimina automaticamente artefactos mais pesados, como imagens e documentos. Isto oferece um controlo mais rigoroso para equipas que operam segundo princípios de minimização de dados.
FAQ
Posso definir uma conservação diferente por ambiente?
Posso definir uma conservação diferente por ambiente?
Sim. Pode configurar políticas de conservação diferentes para cada aplicação que tenha na Didit.
Posso exportar dados antes da eliminação?
Posso exportar dados antes da eliminação?
Sim. Exporte os dados da sessão através da Consola ou da API e, em seguida, chame o endpoint Eliminar sessão.
Um utilizador eliminado ainda será detetado como duplicado?
Um utilizador eliminado ainda será detetado como duplicado?
Só se tiver ativado a conservação do template biométrico antes de eliminar a sessão dele. Por defeito, o embedding facial é eliminado com a sessão e a pessoa pode voltar a verificar-se sem sinalização de duplicado. Veja Conservação do template biométrico.
Onde posso ver quem acedeu a quê?
Onde posso ver quem acedeu a quê?
Utilize o Registo de auditoria na Consola (Definições > Organização > Registo de auditoria). Filtre por utilizador, endpoint ou intervalo de datas. O período a que pode recuar depende do seu plano: veja Registos de auditoria.
Lista de verificação de implementação
1
Configurar a conservação
Defina a sua política de conservação em Console → App Settings → Data retention.
2
Subscrever webhooks
Configure os webhooks e verifique as assinaturas.
3
Guardar apenas os campos mínimos
Guarde apenas os campos de que a sua empresa necessita.
4
Implementar a eliminação programática
Chame a API Eliminar sessão se utilizar o padrão processar e eliminar.
5
Confirmar a região de processamento
Verifique a localização dos dados da sua aplicação em Application settings > Data and privacy (União Europeia por defeito, ou no seu país para planos empresariais).
6
Separar ambientes
Utilize chaves de API separadas para Sandbox e produção, com políticas de conservação independentes. Renove as chaves regularmente.