

 Erste Schritte
 Integrieren / SDKs
 Benutzerverifizierung
 Unternehmensverifizierung
 Transaktionsüberwachung
 Changelog
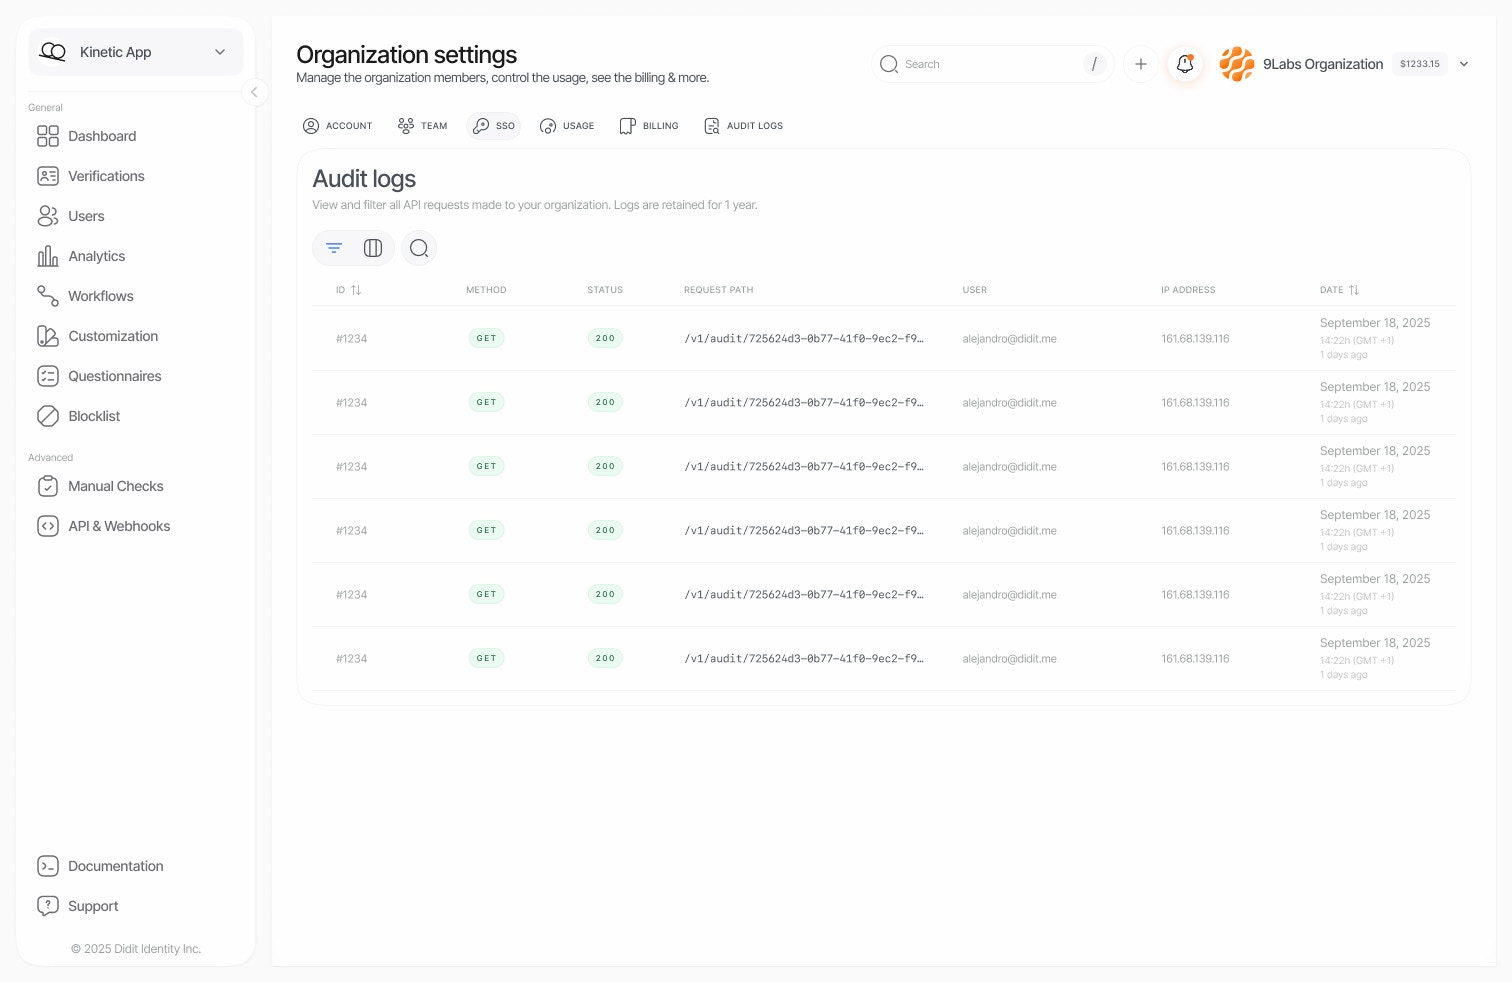
Warum Audit-Logs
Zugriff auf Audit-Logs
Öffnen Sie in der Didit-Konsole Settings > Organization > Audit log. Die Oberfläche zeigt eine chronologische Liste aller API-Anfragen, die innerhalb Ihrer Organisation gestellt wurden. Jeder Log-Eintrag enthält:Entscheidungen des Ermittlers
Jede Entscheidung, die der Ermittler selbstständig trifft, wird unter Der Ermittler erfasst, nicht unter einem Mitglied oder einem API-Schlüssel: das Genehmigen oder Ablehnen einer Sitzung oder das Anfordern einer erneuten Einreichung, das Setzen des Status einer Transaktion sowie das Abschließen eines Falls, das Eskalieren oder das Anfordern von Informationen dazu. Der Eintrag verweist auf den Ermittler-Bericht, auf dem die Entscheidung beruht. Wenn eine Person eine Empfehlung des Ermittlers akzeptiert oder überschreibt, wird der Eintrag dieser Person zugeordnet.Filtern und Suchen
Die Oberfläche der Audit-Logs bietet leistungsstarke Filtermöglichkeiten, damit Sie genau finden, wonach Sie suchen.Intelligente Suche
Die Suchleiste erkennt automatisch, wonach Sie suchen:Verfügbare Filter
Datenaufbewahrung
Ihr Tarif legt fest, wie weit zurück Sie das Audit-Log einsehen können und ob Sie es exportieren dürfen:
Ein Export in einem Tarif ohne diese Funktion liefert
403 mit "code": "plan_limit_exceeded".
Sicherheit und Datenschutz
Was protokolliert wird
Audit-Logs erfassen Metadaten zu API-Anfragen:- Zeitstempel und Dauer der Anfrage
- Benutzeridentität (E-Mail, Benutzer-ID) oder der API-Schlüssel, der die Anfrage gestellt hat (dessen Name und die ersten Zeichen seines Secrets, niemals das vollständige Secret)
- Anfragepfad und Query-Parameter
- HTTP-Statuscodes der Antworten
- Client-Adresse und User-Agent
Request- und Response-Bodys von API-Schlüssel-Aufrufen
Bei einem Aufruf mit einem API-Schlüssel speichert das Audit-Log außerdem eine geschwärzte Kopie des JSON-Request-Bodys eines Schreibvorgangs sowie der Antwort auf einen Schreibvorgang oder auf einen Fehler, damit Sie sehen können, warum ein Aufruf fehlgeschlagen ist. Die Antwort auf einen erfolgreichen Lesevorgang wird nicht gespeichert. Die Schwärzung folgt dem Prinzip „standardmäßig verweigert“:- Die Struktur bleibt erhalten: Feldnamen, Verschachtelung, Werttypen, Array-Längen und String-Längen.
- Ein Wert bleibt nur erhalten, wenn es sich um einen eigenen Identifikator, Status, Code, Zähler oder Zeitstempel von Didit handelt, in einem Feld, das Didit definiert, und mit dem Format, das dieses Feld erwartet.
- Ein Boolean bleibt nur in einem Feld erhalten, das Didit definiert.
- Jeder andere Wert wird durch eine Markierung ersetzt, die Typ und Länge angibt, etwa
[redacted:string:12],[redacted:number:5]oder[redacted:boolean].nullbleibtnull. - Ein Feldname, der kein einfacher Bezeichner ist, etwa eine E-Mail-Adresse oder eine Telefonnummer als Schlüssel, wird durch
[redacted:key:23]ersetzt. - Ein Body, der kein JSON ist, etwa ein Formular oder ein Datei-Upload, wird durch einen Hinweis ersetzt, der angibt, um was es sich handelte.
- Der verbleibende Inhalt wird nach 4.096 Zeichen abgeschnitten.
content-type, user-agent und die Rate-Limit-Header werden gespeichert. Alle anderen Header werden mit ihrem Wert verworfen.
Ein Wert, den Ihr eigenes System sendet, etwa in metadata oder vendor_data, wird niemals gespeichert, auch dann nicht, wenn sein Feld wie ein Feld von Didit benannt ist.
Was NICHT protokolliert wird
Zum Schutz sensibler Daten werden die folgenden Inhalte automatisch ausgeschlossen:- Authentifizierungs-Tokens und Zugangsdaten
- Passwörter und Geheimnisse
- Personenbezogene Daten aus Verifizierungssitzungen
Zugriffskontrolle
Zum Einsehen des Audit-Logs sind die Berechtigungenaudit-logs zum Lesen und Auflisten erforderlich. Die Rollen Reader, Compliance Officer, Developer, Admin und Owner verfügen alle über diese Berechtigungen. Eine benutzerdefinierte Rolle erhält sie, indem Sie im Rollen-Editor Audit logs auswählen.
Typische Anwendungsfälle
Compliance-Prüfung
Compliance-Prüfung
Weisen Sie Prüfern nach, dass Sie vollständige Transparenz darüber haben, wer auf Verifizierungsdaten zugegriffen hat:
- Filtern Sie nach dem Zeitraum, der dem Prüfzeitraum entspricht
- Filtern Sie bei Bedarf nach bestimmten Anwendungen oder Benutzern
- Exportieren Sie die Ergebnisse oder erstellen Sie Screenshots zur Dokumentation
Sicherheitsuntersuchung
Sicherheitsuntersuchung
Wenn Sie einen unbefugten Zugriff vermuten:
- Suchen Sie nach der E-Mail-Adresse des betroffenen Benutzers oder nach verdächtigen IP-Adressen
- Filtern Sie nach einem Zeitraum rund um den vermuteten Vorfall
- Achten Sie auf ungewöhnliche Muster: fehlgeschlagene Authentifizierungsversuche, unerwartete Endpoints, ungewöhnliche Uhrzeiten
Fehlersuche bei der Integration
Fehlersuche bei der Integration
Bei der Behebung von Problemen mit der API-Integration:
- Suchen Sie nach dem jeweiligen Endpoint-Pfad
- Filtern Sie nach den Statuscodes
4xxoder5xx, um Fehler zu finden - Notieren Sie die Zeitstempel, um sie mit Ihren Anwendungs-Logs abzugleichen
Überprüfung der Teamaktivitäten
Überprüfung der Teamaktivitäten
Überwachen Sie, wie Ihr Team die Plattform nutzt:
- Filtern Sie nach den E-Mail-Adressen einzelner Teammitglieder
- Prüfen Sie, auf welche Sitzungen und Funktionen sie zugegriffen haben
- Stellen Sie sicher, dass Teammitglieder die vorgesehenen Verfahren einhalten
Bewährte Methoden
- Regelmäßige Prüfungen: Prüfen Sie Audit-Logs in regelmäßigen Abständen, um Auffälligkeiten frühzeitig zu erkennen.
- Suche eingrenzen: Verwenden Sie gezielte Filter, um die Menge der Einträge zu verringern und relevante Einträge schneller zu finden.
- Zeiträume: Geben Sie bei großen Datenmengen immer einen Zeitraum an, damit die Suche schneller abgeschlossen wird.
- Suchen als Lesezeichen speichern: Speichern Sie häufig verwendete Filterkombinationen als Lesezeichen im Browser, um schnell darauf zuzugreifen.